
لمدراء تقنية المعلومات والمشتريات
SSO. نطاق مخصص. سجل تدقيق. اتفاقية DPA. مدير نجاح مخصص. (قريبًا)
قائمة المشتريات التي يفشل فيها تطبيق البطاقات الذي يستخدمه فريق المبيعات على كل بند. بنية تحتية مستضافة في الاتحاد الأوروبي، ضوابط متوافقة مع SOC 2، عقود يوقّعها فريقك القانوني دون تعديلات.
لماذا يستمر InfoSec في حظر هذا
ثلاث أسباب لفشل كل منصة بطاقات رقمية في المشتريات.
01
Shadow IT today.
حالياً، فريق مبيعاتك يستخدم تطبيق بطاقات استهلاكي من App Store - بلا SSO، بلا سجل تدقيق، بلا DPA، بلا فكرة أين تعيش البيانات. أمن المعلومات يكتشف ذلك في أسوأ لحظة ممكنة.
02
إنهاء التأهيل = مخاطر بلا حدود.
نائب رئيس المبيعات تغادر الجمعة. بطاقة محفظتها بشعار الشركة و"نائب رئيس، Acme" تبقى في 800 هاتف عميل محتمل حتى الموت الحراري للكون. لا يوجد زر إلغاء على بطاقة ورقية أو استهلاكية.
03
العلامة تخرج بصورة 5,000 نسخة.
5,000 موظف، 5,000 بطاقة مختلفة، 5,000 درجة مختلفة من "العلامة". إعادة هويتك بقيمة 5 ملايين دولار غير مرئية لأنه لا توجد طبقة فرض بين إرشادات العلامة وما يطبعه المندوبون فعلاً.
منصة جاهزة للمشتريات
مبنية لاجتياز مراجعة الأمان من المكالمة الأولى.
SSO + SCIM = هوية مفروضة. (قريبًا) Google SSO وMicrosoft SSO (قريبًا) نشطان اليوم؛ SAML وSCIM قادمان. توفير تلقائي في تاريخ التوظيف، إلغاء تلقائي في تاريخ المغادرة. صفر موظفين ببطاقات نشطة بعد 90 يوماً من مغادرتهم - بحكم البناء.
نطاق مخصص + قالب مغلق العلامة. البطاقات تعيش على cards.yourcompany.com، لا على heydrop.app. قالب العلامة مفروض على مستوى المنظمة - الألوان والخطوط والشعار والتخطيط والحقول الإلزامية. تدقيق علامة 5,000 موظف يصبح خانة اختيار.
سجل تدقيق + DPA + قائمة المعالجين الفرعيين. (قريبًا) كل إجراء مسؤول مختوم زمنياً وقابل للتصدير. DPA مع شروط SCC الأوروبية في /security/dpa. قائمة المعالجين الفرعيين في /security/subprocessors. مستضاف في الاتحاد الأوروبي، تشفير في النقل والتخزين، OAuth محدود النطاق (نحمل الرموز، لا كلمات المرور). الأثر الذي يطلبه فريق أمن المعلومات لديك منشور بالفعل.
إمكانات Enterprise
ما يُتضمن فعليًا في خطط Enterprise.
الميزات التي يطلبها قسم المشتريات والميزات التي تهم فعلاً بمجرد أن تكون حياً.
SSO + SCIM (قريبًا)
Google + Microsoft SSO (قريبًا) نشط. SAML + SCIM 2.0 قادم. توفير وإلغاء تلقائي مقابل مزود الهوية لديك.
Custom domain
cards.yourcompany.com - SSL مُهيَّأ، حركة المرور موجَّهة، العلامة سليمة من البداية للنهاية.
Exportable audit log (قريبًا)
كل إجراء مسؤول مختوم زمنياً. تصدير CSV لأمن المعلومات. الاحتفاظ قابل للتكوين بحسب العقد.
GDPR-clean by design
إقامة بيانات في الاتحاد الأوروبي، تشفير في النقل والتخزين، OAuth محدود النطاق، ضوابط كاملة لأصحاب البيانات.
Dedicated CSM + QBRs (قريبًا)
مدير نجاح عملاء مُسمَّى، تأهيل بقفازات بيضاء، مراجعات أعمال فصلية، قناة تصعيد مباشرة.
Brand-locked at scale
قالب علامة مفروض عبر 5,000+ مقعد. قوالب متعددة لكل مجموعة. لا انحراف، أبداً.
What changes for the org
من توقيع العقد إلى تدقيق العام القادم.
Quarter 1
تجريبي إلى 500 مقعد، مغلق العلامة.
SSO (قريبًا) متصل، نطاق مخصص مُهيَّأ، قالب علامة معتمد، تجريبي مُطلَق على قسم واحد. مدير نجاح العملاء يدير جلسات تأهيل للمسؤولين.
Quarter 2
5,000 مقعد حي، تقنية المعلومات الخفية مقتولة.
إطلاق على مستوى المنظمة. تطبيقات البطاقات الاستهلاكية الخمسة التي كان يستخدمها مندوبوك تُسحَب في مزود الهوية. منصة واحدة، مسار تدقيق واحد (قريبًا)، خط فوترة واحد.
Year 1
Audit closes early.
المدقق يطلب سجل إنهاء التأهيل. التصدير يستغرق 30 ثانية. يطلب إصدارات قالب العلامة. متوفرة في لوحة المسؤول. منصة البطاقات لم تعد استثناءً أمنياً ينتظر الحدوث.
100-10k
Seats per deployment
GDPR
البنية التحتية + إقامة البيانات
Custom
النطاق + العلامة من البداية للنهاية
Named CSM
بالإضافة إلى مراجعات أعمال فصلية
تستخدمها فرق المؤسسات
جاهز للمشتريات، مراجَع أمنياً، محبوب من العمليات.
فرق ميدانية ومبيعات وتسويق وموارد بشرية في المملكة المتحدة والولايات المتحدة ودول الخليج تضع HeyDrop في الإنتاج على مقياس enterprise.
Tech & Startups
“As a niche startup, we need to stand out at networking events and conferences. The digital cards sparked conversations about our tech-forward solutions, tripled our leads saved, and helped us make a memorable impression on investors and partners. It's exactly what we needed to showcase our innovation.”

Sales
“Since adding HeyDrop QR codes to our badges, we can instantly share contact details during visits. This has led to a 300% increase in follow-ups. Prospects save our information directly to their phones, ensuring our team is no longer perceived as anonymous callers.”

Mobile Workforce
“Reducing missed appointments for our mobile installers was a challenge. Now, customers receive installers' business cards in advance, allowing them to know who's coming and easily reschedule if needed. This has significantly improved customer trust and doubled our successful installations.”

HR & Admins
“Managing business cards for our growing workforce used to be a time-consuming and costly process. With HeyDrop, onboarding new team members is now instant, and we can make global updates in seconds - saving thousands on reprinting costs and manual labour.”

Platform
منصة الشبكات الكاملة
مبني لتقنية المعلومات لتنشره، ولعمليات الإيرادات لتقيسه، ولكل موظف ليستخدمه.
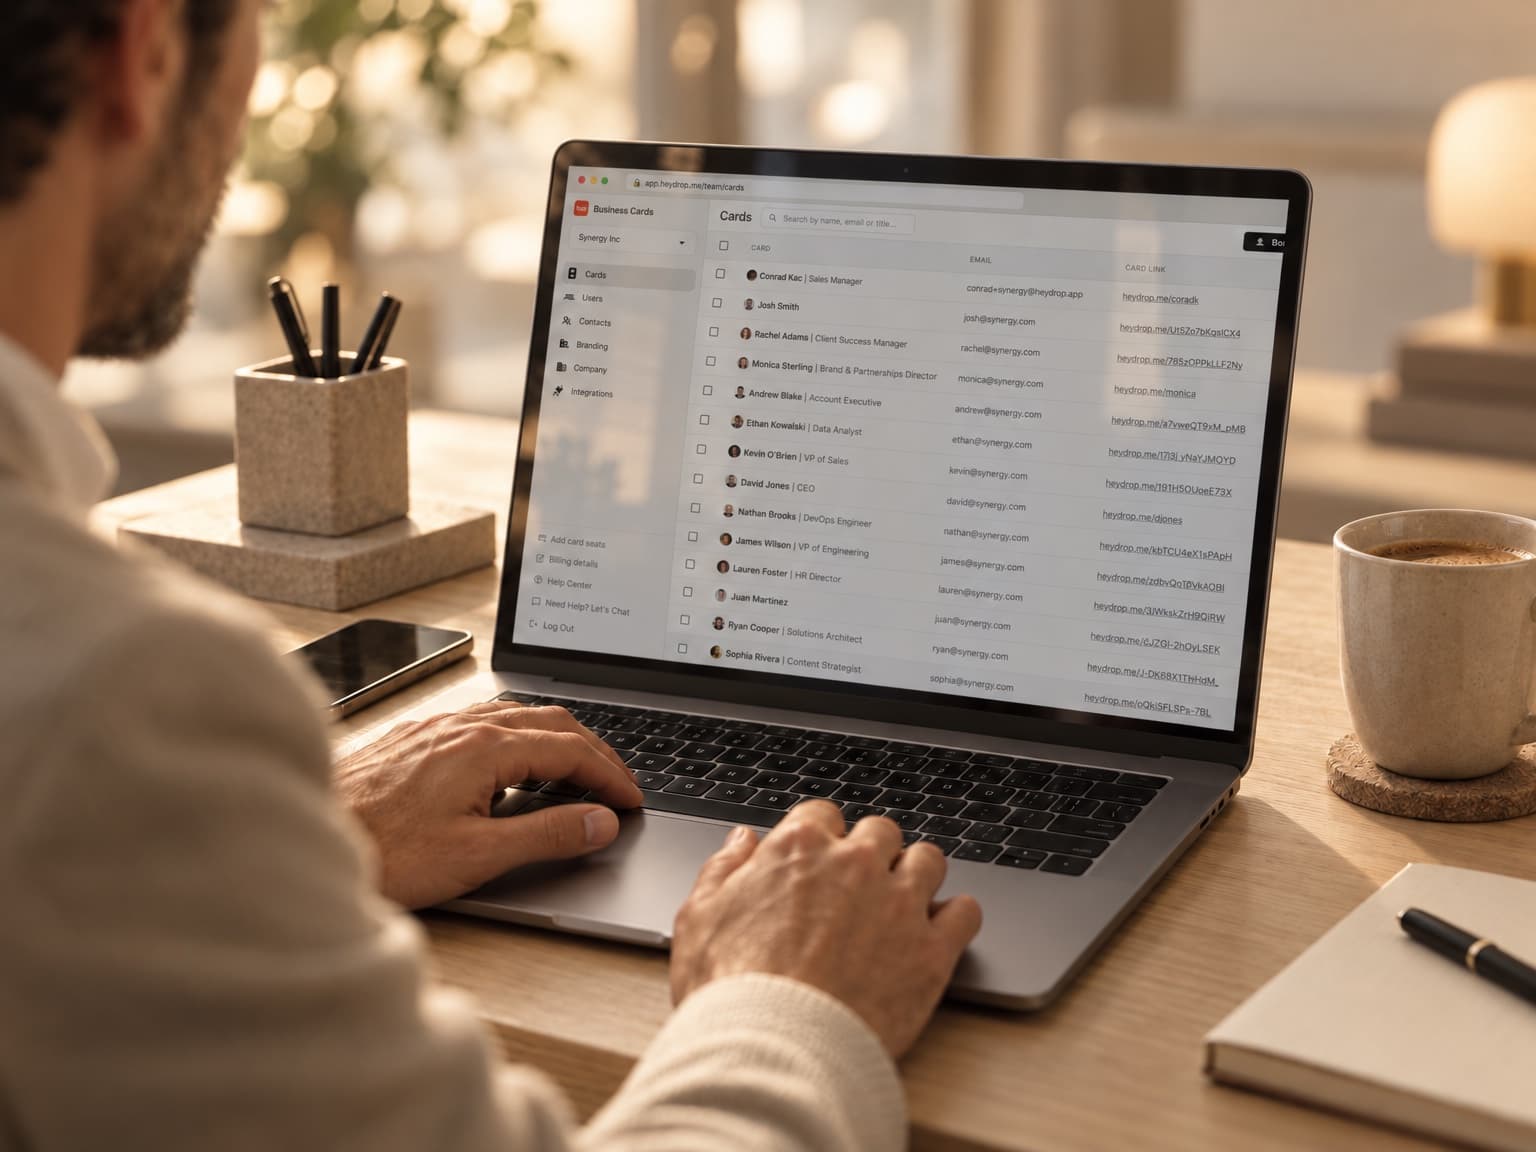
لشركتك
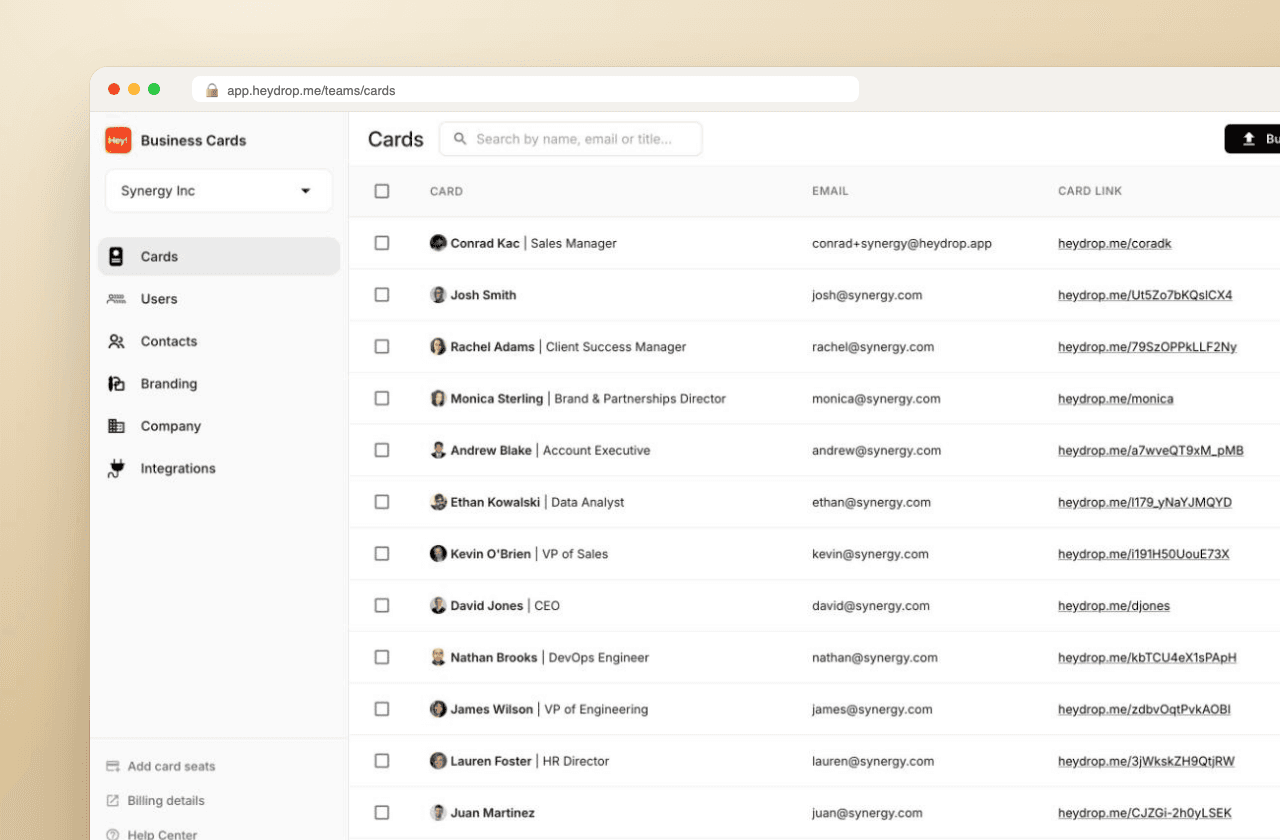
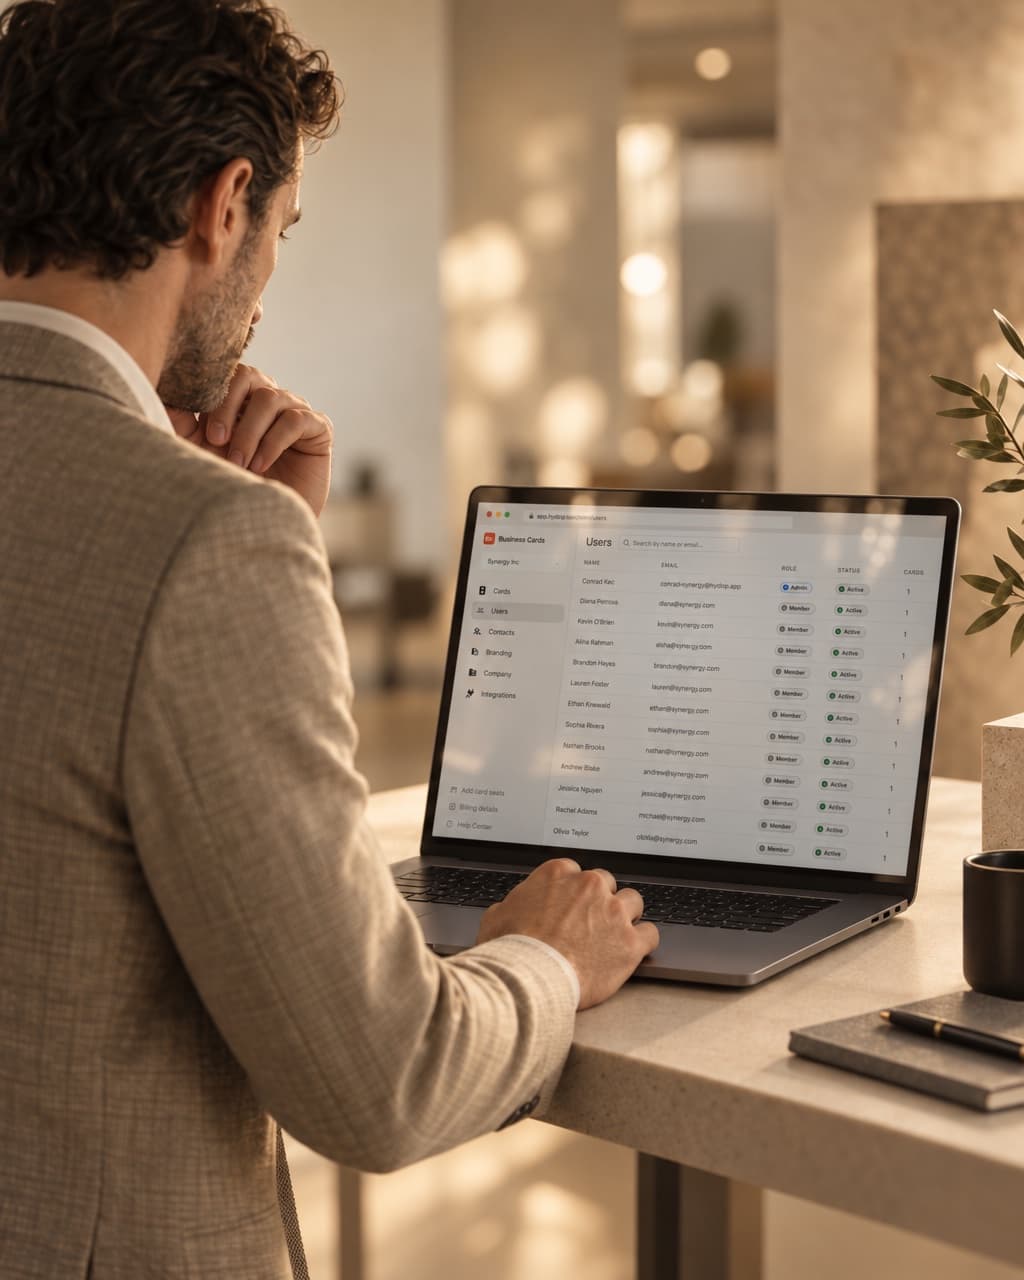
لوحة مسؤول ويب لإدارة البطاقات والتحكم بالعلامة وتتبع الأداء عبر المنظمة. نطاقات مخصصة ومدير نجاح عملاء مخصص (قريبًا) في Enterprise.
لموظفيك
رمز QR، بطاقة محفظة Apple/Google، وتطبيق جوال للمشاركة والمسح ودفع جهات الاتصال مباشرة إلى CRM.
لعملائك
مواقع مصغرة بعلامة تجارية تجعل تبادل جهات الاتصال والبقاء على تواصل مع شركتك سهلاً.
جدول مشتريات حقيقي
من المراجعة الأمنية إلى الإطلاق على مستوى المنظمة.
Week 1-4
المراجعة الأمنية: مركز الثقة، استبيان أمني تحت اتفاقية عدم إفصاح، DPA + شروط SCC الأوروبية مراجعة قانونياً، قائمة المعالجين الفرعيين مسجلة. ملخص اختبار الاختراق عند الطلب. معظم المراجعات تُغلَق خلال 4 أسابيع.
Week 5-8
العقد مُختَتَم. مدير نجاح العملاء يبدأ الإطلاق - تكوين SSO (قريبًا)، نطاق مخصص بـSSL مُهيَّأ، قالب علامة + بنية متعددة القوالب معتمدة من التسويق. القسم التجريبي مؤهَّل.
Week 9-16
إطلاق على مستوى المنظمة. خمسة آلاف مقعد حي على موجات بحسب القسم. تطبيقات البطاقات في تقنية المعلومات الخفية تُلغى في مزود الهوية. مراجعة فصلية مجدولة. إسناد خط الأنابيب من الفعاليات يُشحَن في HubSpot.
الأثر الذي يطلبه أمن المعلومات
Already published.
مركز الثقة في /security. DPA في /security/dpa مع شروط SCC الأوروبية. قائمة المعالجين الفرعيين في /security/subprocessors. سياسة الخصوصية والممارسات الأمنية وإجراءات حذف البيانات كلها حية. الاستبيان الأمني يُشارَك تحت اتفاقية عدم إفصاح عند الطلب. Open the Trust Center.
- تهيئة نطاق مخصص مُضمَّنة في خطط Enterprise.
- قوالب علامة متعددة لكل قسم - المبيعات مقابل الميدان مقابل التنفيذيين.
- سجل التدقيق (قريبًا) قابل للتصدير إلى CSV - أمن المعلومات يحصل على أثر حقيقي، لا لقطة شاشة.
جاهز للمشتريات
احجز مراجعة أمان.
تسعير مخصص لـ 100+ مقعد. التزامات متعددة السنوات وخدمات إطلاق متاحة. تجريبي بالتوازي مع الورق ريثما تُغلَق العقود.
أسئلة CIO والمشتريات
الأسئلة الشائعة
ما قصة SSO وSCIM؟ (قريبًا)
Google SSO وMicrosoft SSO (قريبًا) نشطان في الإنتاج اليوم. Okta وAzure AD وSAML 2.0 على خارطة الطريق المنشورة. توفير SCIM 2.0 يُشحَن مع إطلاق SAML - تأهيل تلقائي يوم بدء الموظف في مزود الهوية لديك، إلغاء تلقائي يوم مغادرته. ريثما يصل SCIM، التوفير الجماعي عبر CSV يسد الفجوة.
هل HeyDrop معتمد SOC 2؟
SOC 2 Type II على خارطة طريقنا الأمنية المنشورة. اليوم نعمل وفق ضوابط SOC 2 (تشفير في النقل والتخزين، وصول محدود النطاق، تسجيل التدقيق، إدارة الموردين، الاستجابة للحوادث). يمكننا مشاركة استبياننا الأمني وخريطة ضوابط متوافقة مع ISO 27001 تحت اتفاقية عدم إفصاح. راجع مركز الثقة لما هو حي اليوم مقابل خارطة الطريق.
أين تُستضاف البيانات وما قصة إقامة البيانات؟
بنية تحتية مستضافة في الاتحاد الأوروبي (أساسية)، مع التزامات إقامة بيانات موثقة في DPA. لا ننقل البيانات الشخصية خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية دون ضمانات تعاقدية. قائمة المعالجين الفرعيين منشورة في /security/subprocessors ومُحدَّثة تحت ضبط التغيير.
هل يمكننا استخدام نطاقنا الخاص - cards.acme.com؟
نعم. النطاق المخصص (مثلاً cards.acme.com) مُضمَّن في خطط Enterprise. SSL مُهيَّأ، حركة المرور موجَّهة، العلامة سليمة من البداية للنهاية. تجربة المستلم لك، لا لـheydrop.app.
ما قصة سجل التدقيق لمراجعات الالتزام؟ (قريبًا)
كل إجراء مسؤول - إضافة مستخدم، تغيير قالب العلامة، إلغاء تفعيل مستخدم، توصيل مزامنة، منح دور - مختوم زمنياً وقابل للتصدير. المدققون يحصلون على CSV، لا لقطة شاشة. الاحتفاظ قابل للتكوين بحسب العقد.
هل نحصل على مدير نجاح عملاء مخصص؟ (قريبًا)
نعم. خطط Enterprise تتضمن مدير نجاح عملاء مُسمَّى مع مراجعات أعمال فصلية، تأهيل بقفازات بيضاء (خطة إطلاق، إعداد قالب علامة، جلسات تدريب للمسؤولين والمستخدمين النهائيين)، وقناة تصعيد مباشرة للدعم.
ما عملية DPA والتعاقد؟
DPA معياري متاح في /security/dpa مع شروط SCC الأوروبية مُضمَّنة. اتفاقية الخدمات الرئيسية متاحة للتفاوض؛ نستوعب المراجعة القانونية للمؤسسات. دورة توقيع نموذجية: 2-4 أسابيع بحسب فريق التعاقد لديك. التجريبي يمكن أن يبدأ بالتوازي مع الورق.
ما تسعير إطلاق enterprise؟
مخصص - بناءً على عدد المقاعد وعمق التعاقد ونطاق خدمات الإطلاق. كمرجع: 500 مقعد تهبط بعمق دون منصات enterprise المماثلة؛ 5,000+ مقعد يستفيد من تسعير الحجم. الالتزامات متعددة السنوات تفتح خصومات إضافية. تحدث إلى المبيعات.