
Für CIOs, IT-Direktoren & Procurement
SSO. Eigene Domain. Audit-Log. DPA. Dedizierter CSM. (in Kürze verfügbar)
Die Procurement-Checkliste, an der die Schatten-IT-Karten-App Ihres Vertriebs in jeder Zeile scheitert. EU-Hosting, SOC 2-konforme Controls, Verträge, die Ihre Rechtsabteilung ohne Redlines unterschreiben kann.
Warum InfoSec das immer wieder blockiert
Drei Gründe, warum jede Digital-Card-Plattform am Procurement scheitert.
01
Shadow IT heute.
Genau jetzt nutzt Ihr Sales-Team eine Consumer-Karten-App aus dem App Store - kein SSO, kein Audit-Log, kein AVV, keine Ahnung, wo die Daten liegen. InfoSec erfährt es zum schlechtestmöglichen Zeitpunkt.
02
Offboarding = unbegrenztes Risiko.
VP Sales geht am Freitag. Ihr Wallet-Pass mit Firmenlogo und "VP, Acme" bleibt in 800 Interessenten-Telefonen bis zum Hitzetod des Universums. Es gibt keinen Revoke-Knopf auf einer Papier- oder Consumer-Karte.
03
Die Marke geht als 5.000 Versionen aus dem Haus.
5.000 Mitarbeiter, 5.000 verschiedene Karten, 5.000 unterschiedliche Schattierungen "der Marke". Ihr Rebranding für 5 Mio. $ ist unsichtbar, weil zwischen Brand-Guidelines und dem, was die Mitarbeiter wirklich drucken, keine Durchsetzungsschicht liegt.
Eine procurement-fähige Plattform
Gebaut, um die Sicherheitsprüfung beim ersten Anruf zu bestehen.
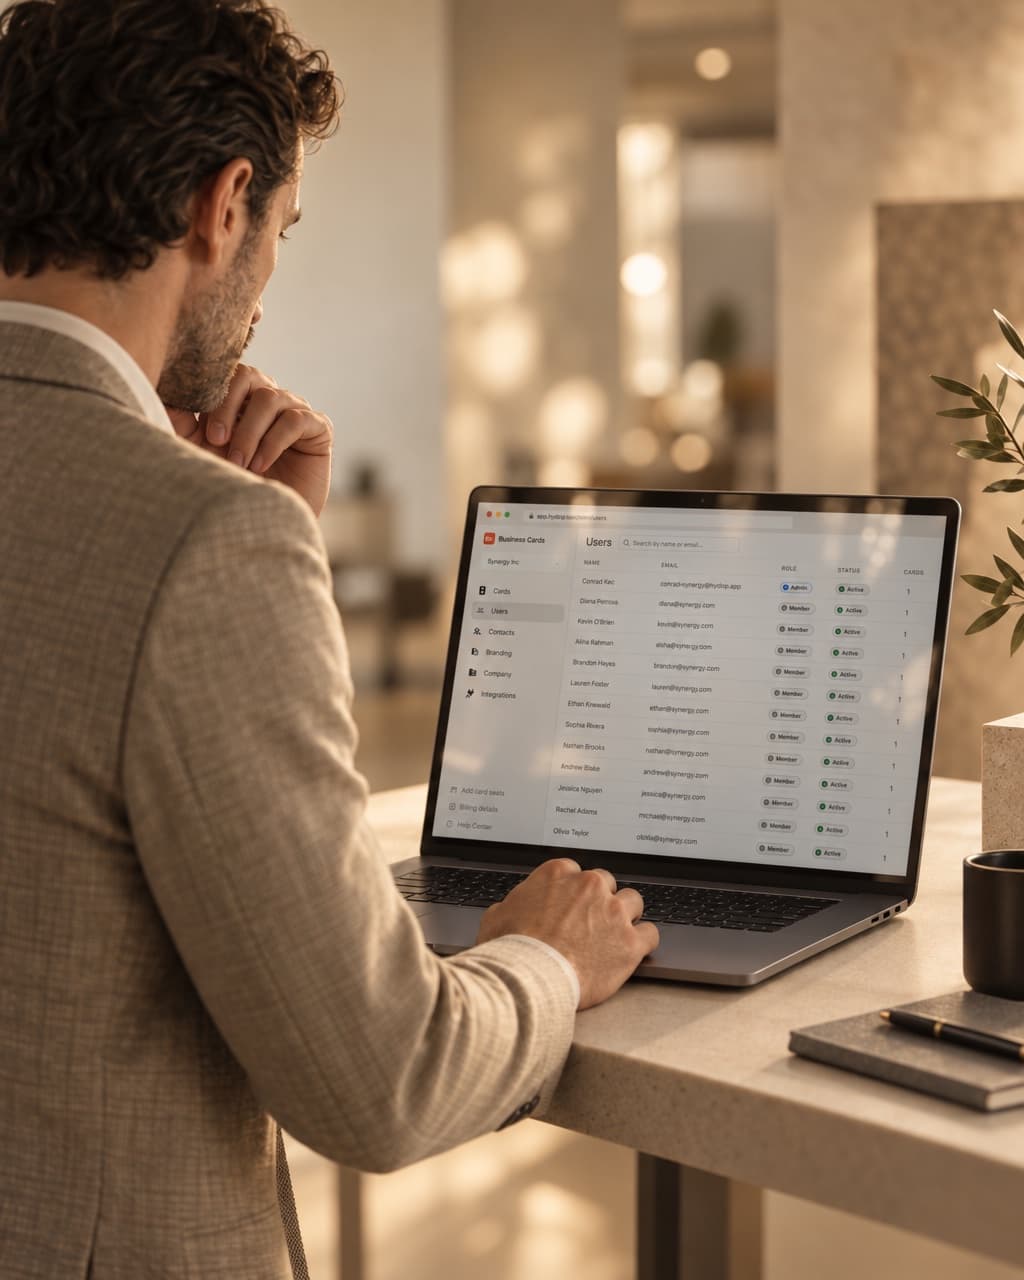
SSO + SCIM = erzwungene Identität. (in Kürze verfügbar) Google SSO und Microsoft SSO (in Kürze verfügbar) heute live; SAML und SCIM als Nächstes. Auto-Provisionierung am Eintrittstag, Auto-Revoke am Austrittstag. 90 Tage nach Austritt null Mitarbeiter mit aktiver Karte - by Construction.
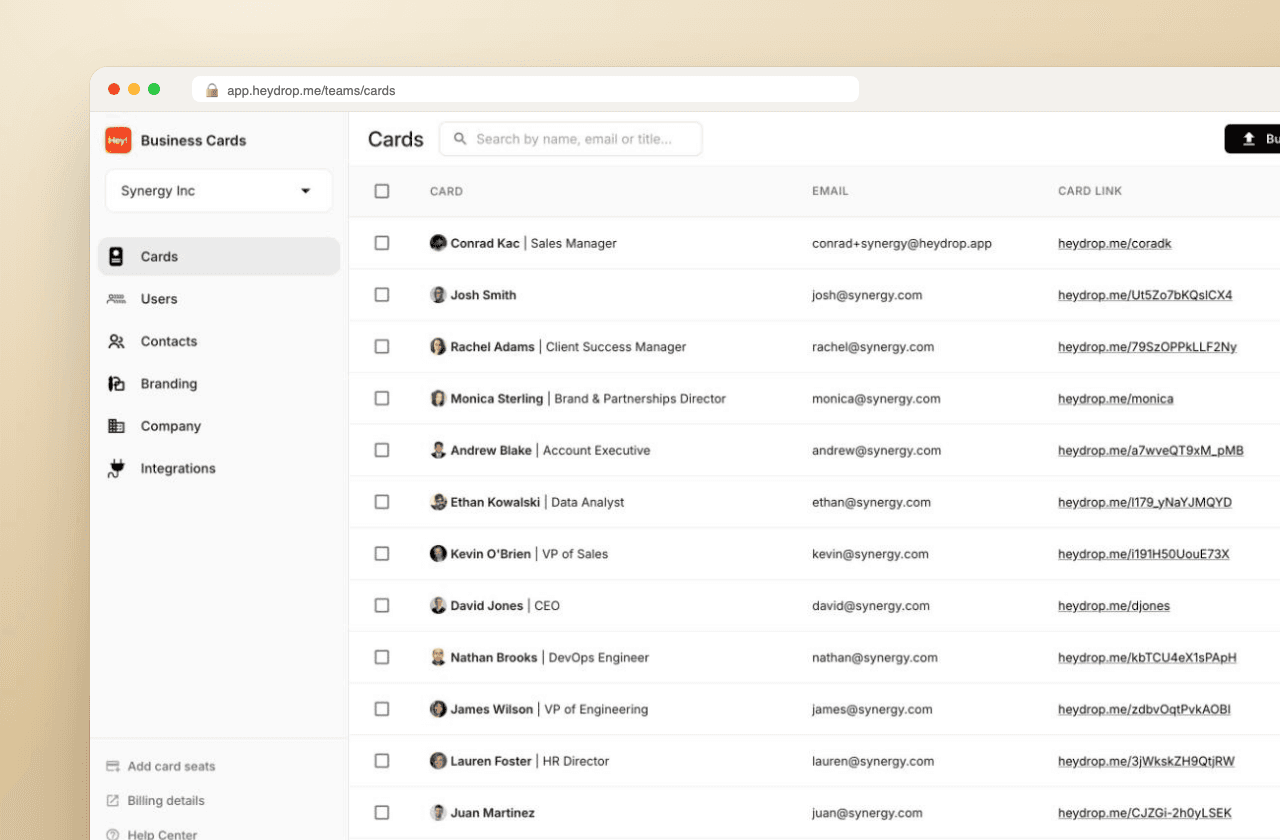
Custom-Domain + markengeschütztes Template. Karten leben auf cards.ihrunternehmen.com, nicht auf heydrop.app. Brand-Template auf Org-Ebene erzwungen - Farben, Schriften, Logo, Layout, Pflichtfelder. Das 5.000-Mitarbeiter-Brand-Audit wird zum Häkchen.
Audit-Log + DPA + Subprozessor-Liste. (in Kürze verfügbar) Jede Admin-Aktion zeitgestempelt und exportierbar. AVV mit EU-Standardvertragsklauseln unter /security/dpa. Subprozessor-Liste unter /security/subprocessors. EU-gehostet, Verschlüsselung in Transit und at Rest, scoped OAuth (wir halten Tokens, keine Passwörter). Die Artefakte, die Ihr InfoSec-Team verlangt, sind bereits veröffentlicht.
Enterprise-Funktionen
Was tatsächlich in Enterprise-Plänen enthalten ist.
Die Funktionen, die der Einkauf verlangt, und die Funktionen, die im Live-Betrieb wirklich zählen.
SSO + SCIM (in Kürze verfügbar)
Google + Microsoft SSO (in Kürze verfügbar) live. SAML + SCIM 2.0 als Nächstes. Auto-Provisionierung und Auto-Revoke gegen Ihren IdP.
Custom-Domain
cards.ihrunternehmen.com - SSL bereitgestellt, Traffic geroutet, Marke durchgehend intakt.
Exportierbares Audit-Log (in Kürze verfügbar)
Jede Admin-Aktion zeitgestempelt. CSV-Export für InfoSec. Aufbewahrung pro Vertrag konfigurierbar.
EU-gehostet, DSGVO-konform
EU-Residenz, Verschlüsselung in Transit und at Rest, scoped OAuth, vollständige Betroffenenrechte.
Dedizierter CSM + QBRs (in Kürze verfügbar)
Namentlicher CSM, White-Glove-Onboarding, vierteljährliche Business Reviews, direkter Eskalationskanal.
Markengeschützt im großen Maßstab
Brand-Template über 5.000+ Plätze hinweg erzwungen. Mehrere Templates pro Gruppe. Niemals Drift.
Was sich für die Org ändert
Von der Vertragsunterzeichnung zum Audit nächstes Jahr.
Quarter 1
Pilot mit 500 Sitzen, markengeschützt.
SSO (in Kürze verfügbar) verbunden, Custom Domain bereitgestellt, Brand-Template freigegeben, Pilot in einer Division ausgerollt. CSM hält Onboarding-Sessions für die Admins.
Quarter 2
5.000 Sitze live, Shadow IT eliminiert.
Org-weiter Rollout. Die fünf Consumer-Karten-Apps, die Ihre Mitarbeiter nutzten, werden im IDP zurückgezogen. Eine Plattform, ein Audit-Trail (in Kürze verfügbar), eine Rechnungsposition.
Year 1
Audit schließt früh.
Auditor fragt nach dem Offboarding-Log. Export dauert 30 Sekunden. Fragt nach Brand-Template-Versionierung. Im Admin-Panel verfügbar. Die Karten-Plattform ist keine wartende Sicherheitsausnahme mehr.
100-10k
Sitze pro Deployment
GDPR
Infrastruktur + Datenresidenz
Custom
Domain + Branding durchgängig
Named CSM
Plus vierteljährliche Business Reviews
Genutzt von Enterprise-Teams
Procurement-bereit, Sicherheits-geprüft, Ops-geliebt.
Field-, Vertriebs-, Marketing- und People-Teams aus UK, USA und GCC bringen HeyDrop in Enterprise-Produktion.
Tech & Startups
“As a niche startup, we need to stand out at networking events and conferences. The digital cards sparked conversations about our tech-forward solutions, tripled our leads saved, and helped us make a memorable impression on investors and partners. It's exactly what we needed to showcase our innovation.”

Sales
“Since adding HeyDrop QR codes to our badges, we can instantly share contact details during visits. This has led to a 300% increase in follow-ups. Prospects save our information directly to their phones, ensuring our team is no longer perceived as anonymous callers.”

Mobile Workforce
“Reducing missed appointments for our mobile installers was a challenge. Now, customers receive installers' business cards in advance, allowing them to know who's coming and easily reschedule if needed. This has significantly improved customer trust and doubled our successful installations.”

HR & Admins
“Managing business cards for our growing workforce used to be a time-consuming and costly process. With HeyDrop, onboarding new team members is now instant, and we can make global updates in seconds - saving thousands on reprinting costs and manual labour.”

Plattform
All-in-One-Networking-Plattform
Gebaut für IT zum Deployen, RevOps zum Messen, jeden Mitarbeiter zum Nutzen.
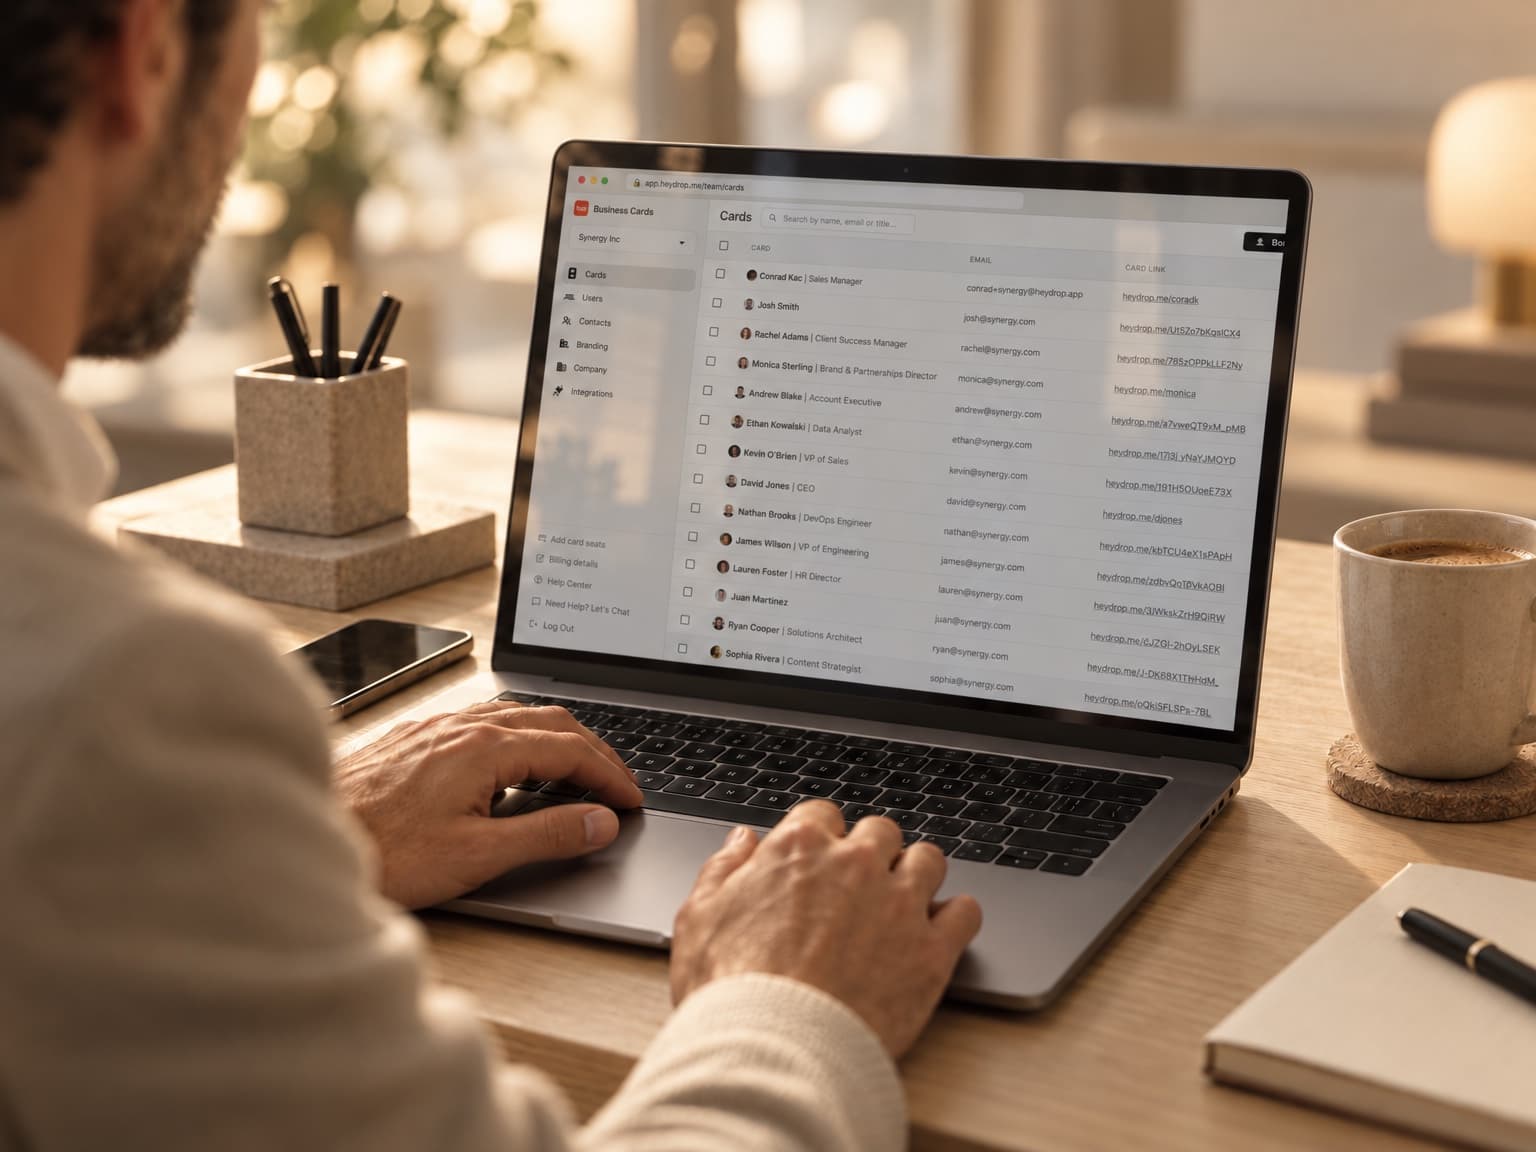
Für Ihr Unternehmen
Web-Admin-Panel für Kartenverwaltung, Markenkontrolle und Performance-Tracking. Custom-Domains und dedizierter CSM (in Kürze verfügbar) bei Enterprise.
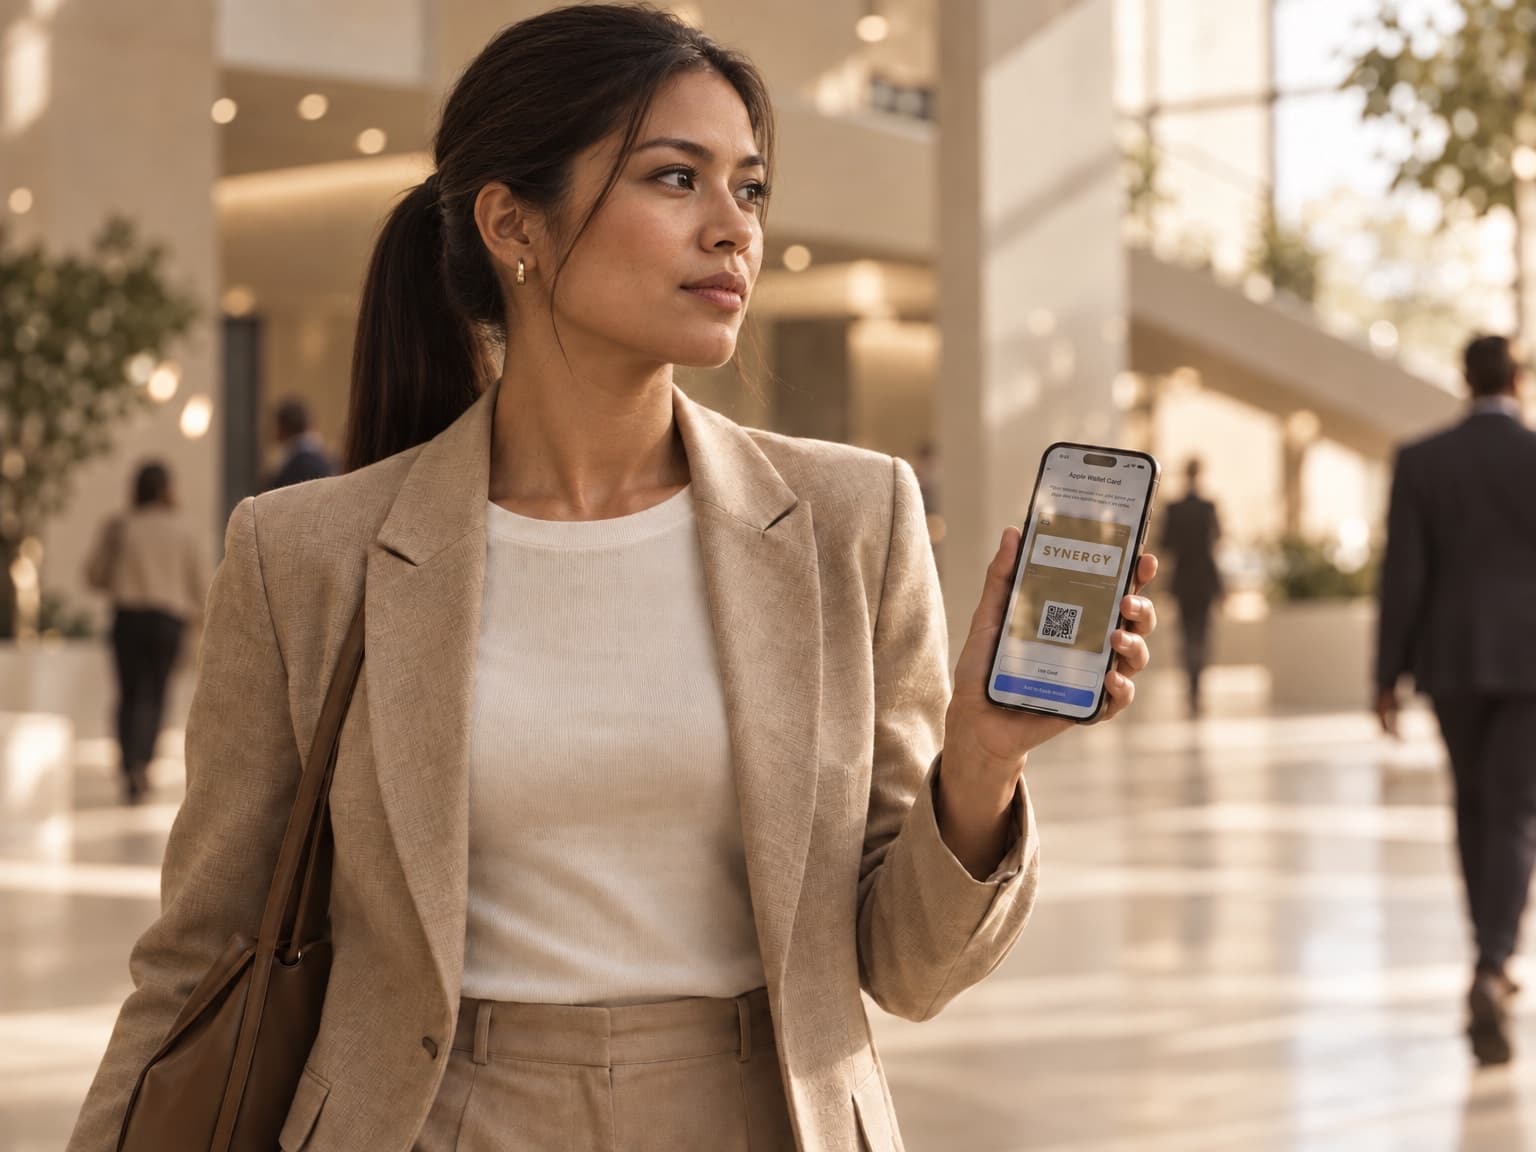
Für Ihre Mitarbeiter
QR-Code, Apple/Google-Wallet-Karte und Mobile-App zum Teilen, Scannen und direkten Push von Kontakten ins CRM.
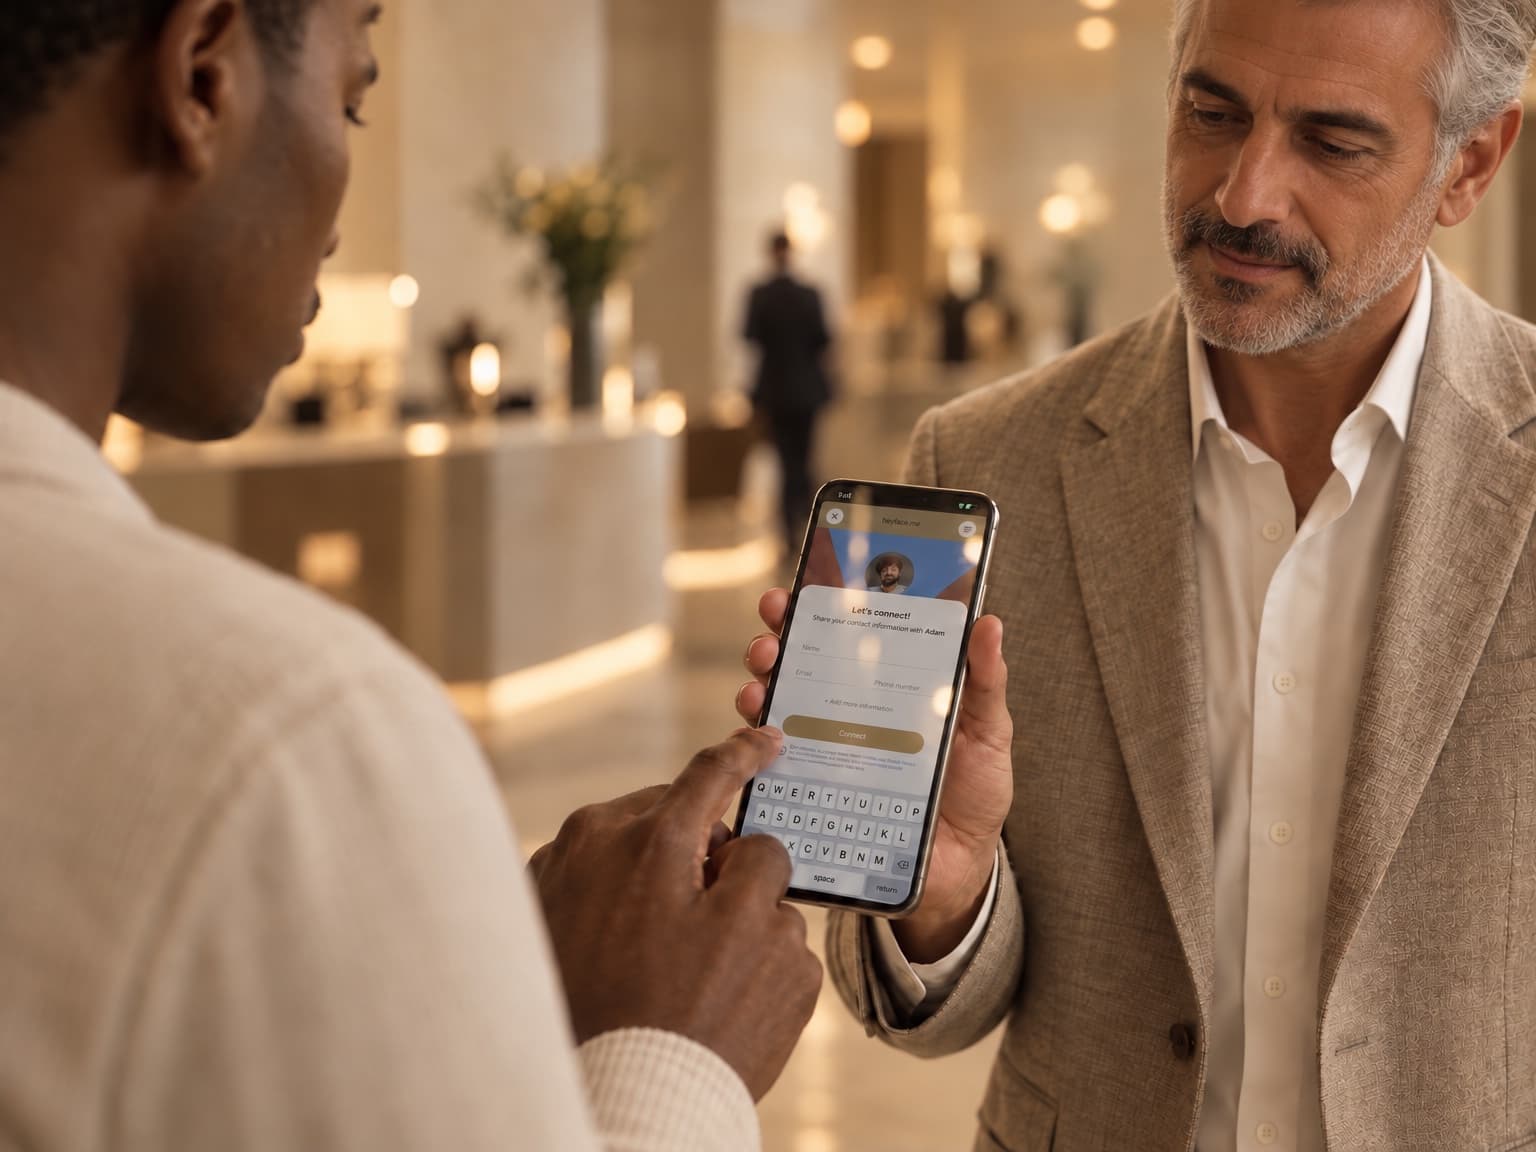
Für Ihre Kunden
Markenkonforme Mikro-Websites, die Kontaktaustausch und Verbindung zu Ihrem Geschäft erleichtern.
Eine reale Procurement-Timeline
Von Sicherheitsprüfung zum unternehmensweiten Live.
Week 1-4
Sicherheitsprüfung: Trust Center, Sicherheitsfragebogen unter NDA, AVV + EU-Standardvertragsklauseln vom Legal geprüft, Subprozessor-Liste protokolliert. Pen-Test-Zusammenfassung auf Anfrage. Die meisten Reviews schließen unter 4 Wochen.
Week 5-8
Vertrag finalisiert. CSM startet den Rollout - SSO-Konfiguration (in Kürze verfügbar), SSL für Custom Domain bereitgestellt, Brand-Template + Multi-Template-Architektur vom Marketing freigegeben. Pilot-Division onboarded.
Week 9-16
Org-weiter Rollout. Fünftausend Plätze in Wellen pro Division live. Shadow-IT-Karten-Apps im IdP außer Betrieb genommen. Vierteljährliches Review angesetzt. Pipeline-aus-Events-Attribution geht in HubSpot live.
Die Artefakte, die InfoSec verlangt
Bereits veröffentlicht.
Trust Center unter /security. AVV unter /security/dpa mit EU-Standardvertragsklauseln. Subprozessor-Liste unter /security/subprocessors. Datenschutzerklärung, Sicherheitspraktiken, Löschverfahren - alles live. Sicherheitsfragebogen unter NDA auf Anfrage. Trust Center öffnen.
- Custom-Domain-Bereitstellung in Enterprise-Tarifen enthalten.
- Mehrere Brand-Templates pro Division - Sales vs. Field vs. Executives.
- Audit-Log (in Kürze verfügbar) als CSV exportierbar - InfoSec bekommt ein echtes Artefakt, keinen Screenshot.
Procurement-bereit
Buchen Sie eine Sicherheitsprüfung.
Individuelle Preise für 100+ Sitze. Mehrjährige Verpflichtungen und Rollout-Services verfügbar. Pilot parallel zum Vertrag während des Abschlusses.
CIO- & Procurement-FAQ
FAQ
Wie sieht es mit SSO und SCIM aus? (in Kürze verfügbar)
Google SSO und Microsoft SSO (in Kürze verfügbar) sind heute produktiv. Okta, Azure AD und SAML 2.0 stehen auf der veröffentlichten Roadmap. SCIM-2.0-Provisionierung kommt mit dem SAML-Release - Auto-Onboard am Eintrittstag im IdP, Auto-Revoke am Austrittstag. Bis SCIM live ist, schließt CSV-getriebene Bulk-Provisionierung die Lücke.
Ist HeyDrop SOC-2-zertifiziert?
SOC 2 Type II steht auf unserer veröffentlichten Sicherheits-Roadmap. Heute betreiben wir SOC-2-Kontrollen (Verschlüsselung in Transit und at Rest, scoped Access, Audit-Logging, Vendor-Management, Incident-Response). Unseren Sicherheitsfragebogen und das ISO-27001-konforme Kontroll-Mapping teilen wir unter NDA. Im Trust Center sehen Sie, was heute live ist und was auf der Roadmap steht.
Wo werden die Daten gehostet und wie steht es um die Datenresidenz?
EU-gehostete Infrastruktur (primär), mit im AVV dokumentierten Datenresidenz-Zusagen. Wir übertragen keine personenbezogenen Daten ohne vertragliche Schutzmaßnahmen außerhalb der EU/EWR. Subprozessor-Liste veröffentlicht unter /security/subprocessors und unter Change-Control gepflegt.
Können wir unsere eigene Domain nutzen - cards.acme.com?
Ja. Custom Domain (z. B. cards.acme.com) ist im Enterprise-Tarif enthalten. SSL bereitgestellt, Traffic geroutet, Marke durchgehend intakt. Die Empfängererfahrung gehört Ihnen, nicht heydrop.app.
Wie sieht das Audit-Log für Compliance-Reviews aus? (in Kürze verfügbar)
Jede Admin-Aktion - User hinzugefügt, Brand-Template geändert, User deaktiviert, Sync verbunden, Rolle vergeben - ist zeitgestempelt und exportierbar. Auditoren erhalten eine CSV, keinen Screenshot. Aufbewahrung pro Vertrag konfigurierbar.
Bekommen wir einen dedizierten Customer Success Manager? (in Kürze verfügbar)
Ja. Enterprise-Tarife enthalten einen namentlichen CSM mit vierteljährlichen Business Reviews, White-Glove-Onboarding (Rollout-Plan, Brand-Template-Setup, Trainings für Admins und Endnutzer) und direktem Eskalationskanal für den Support.
Wie laufen AVV und Vertragsgestaltung?
Standard-AVV verfügbar unter /security/dpa mit EU-Standardvertragsklauseln. Master Services Agreement verhandelbar; wir akzeptieren Enterprise-Legal-Reviews. Typischer Unterzeichnungs-Zyklus: 2-4 Wochen je nach Ihrem Vertragsteam. Pilot kann parallel zu Papier starten.
Wie ist das Pricing für einen Enterprise-Rollout?
Custom - basierend auf Sitzplatzzahl, Vertragstiefe und Rollout-Service-Umfang. Als Referenz: 500 Plätze liegen deutlich unter vergleichbaren Enterprise-Plattformen; 5.000+ Plätze profitieren von Volumen-Pricing. Mehrjährige Commitments schalten weitere Rabatte frei. Sprechen Sie mit dem Vertrieb.