
Para CIOs, directores TI y compras
SSO. Dominio propio. Audit log. DPA. CSM dedicado. (próximamente)
La checklist de compras donde la app de tarjetas que usan tus comerciales falla en cada línea. Infraestructura alojada en la UE, controles alineados con SOC 2, contratos que tu legal puede firmar sin enmiendas.
Por qué InfoSec sigue bloqueando esto
Tres razones por las que cada plataforma de tarjetas digitales falla en compras.
01
Shadow IT hoy.
Ahora mismo tu equipo de ventas usa una app de tarjetas de consumo del App Store: sin SSO, sin registro de auditoría, sin DPA, sin idea de dónde vive el dato. InfoSec se entera en el peor momento posible.
02
Offboarding = riesgo sin límite.
La VP de Ventas se va el viernes. Su Wallet pass con el logo y "VP, Acme" se queda en 800 móviles de prospects hasta el fin de los tiempos. No hay un botón de revocar en una tarjeta de papel ni en una de consumo.
03
La marca sale como 5.000 versiones.
5.000 empleados, 5.000 tarjetas distintas, 5.000 tonos distintos de "la marca". Tu rebranding de $5M es invisible porque no hay capa que imponga las directrices entre lo que dicen y lo que los comerciales imprimen.
Una plataforma lista para compras
Construida para pasar la revisión de seguridad a la primera.
SSO + SCIM = identidad reforzada. (próximamente) Google SSO y Microsoft SSO (próximamente) en producción hoy; SAML y SCIM a continuación. Aprovisionamiento automático en la fecha de alta, revocación automática en la de baja. Cero empleados con tarjeta activa 90 días después de marcharse, por construcción.
Custom domain + plantilla bloqueada por marca. Las tarjetas viven en cards.tuempresa.com, no en heydrop.app. Plantilla de marca impuesta a nivel de organización: colores, fuentes, logo, layout, campos obligatorios. La auditoría de marca para 5.000 empleados se convierte en un check.
Audit log + DPA + lista de subprocesadores. (próximamente) Cada acción de admin con sello temporal y exportable. DPA con cláusulas tipo de la UE en /security/dpa. Lista de subprocesadores en /security/subprocessors. Alojado en la UE, cifrado en tránsito y en reposo, OAuth con scope (guardamos tokens, no contraseñas). Los artefactos que pide tu equipo de InfoSec ya están publicados.
Capacidades enterprise
Qué incluyen los planes Enterprise.
Las funciones que pide compras y las que importan de verdad cuando ya estás en producción.
SSO + SCIM (próximamente)
Google + Microsoft SSO (próximamente) en vivo. SAML + SCIM 2.0 a continuación. Alta y baja automáticas contra tu IdP.
Custom domain
cards.tuempresa.com: SSL aprovisionado, tráfico enrutado, marca íntegra de extremo a extremo.
Audit log exportable (próximamente)
Cada acción de admin con sello temporal. Exportación CSV para InfoSec. Retención configurable por contrato.
GDPR-clean by design
Residencia en la UE, cifrado en tránsito y en reposo, OAuth con scope, controles completos para titulares de datos.
CSM dedicado + QBRs (próximamente)
CSM dedicado, onboarding personalizado, business reviews trimestrales, canal directo de escalado.
Marca bloqueada a escala
Plantilla de marca impuesta en 5.000+ puestos. Múltiples plantillas por grupo. Cero deriva, jamás.
Lo que cambia para la organización
De la firma del contrato a la auditoría del año siguiente.
Quarter 1
Piloto a 500 asientos, marca bloqueada.
SSO (próximamente) conectado, dominio personalizado aprovisionado, plantilla de marca aprobada, piloto desplegado en una división. El CSM lleva sesiones de onboarding para los admins.
Quarter 2
5.000 asientos activos, shadow IT eliminado.
Despliegue completo en la organización. Las cinco apps de tarjetas de consumo que usaban tus comerciales se retiran del IDP. Una plataforma, una traza de auditoría (próximamente), una línea de facturación.
Year 1
La auditoría cierra antes.
El auditor pide el log de bajas. Lo exportas en 30 segundos. Pide el versionado de plantilla de marca. Está en el panel. La plataforma de tarjetas deja de ser una excepción de seguridad esperando a explotar.
100-10k
Asientos por despliegue
GDPR
Infraestructura + residencia de datos
Custom
Dominio + branding extremo a extremo
Named CSM
Más revisiones trimestrales
Usado por equipos enterprise
Listo para compras, revisado por seguridad, querido por ops.
Equipos de campo, ventas, marketing y people del Reino Unido, EE. UU. y GCC poniendo HeyDrop en producción a escala enterprise.
Tech & Startups
“As a niche startup, we need to stand out at networking events and conferences. The digital cards sparked conversations about our tech-forward solutions, tripled our leads saved, and helped us make a memorable impression on investors and partners. It's exactly what we needed to showcase our innovation.”

Sales
“Since adding HeyDrop QR codes to our badges, we can instantly share contact details during visits. This has led to a 300% increase in follow-ups. Prospects save our information directly to their phones, ensuring our team is no longer perceived as anonymous callers.”

Mobile Workforce
“Reducing missed appointments for our mobile installers was a challenge. Now, customers receive installers' business cards in advance, allowing them to know who's coming and easily reschedule if needed. This has significantly improved customer trust and doubled our successful installations.”

HR & Admins
“Managing business cards for our growing workforce used to be a time-consuming and costly process. With HeyDrop, onboarding new team members is now instant, and we can make global updates in seconds - saving thousands on reprinting costs and manual labour.”

Plataforma
Plataforma de networking todo en uno
Construida para que TI despliegue, RevOps mida y cada empleado use.
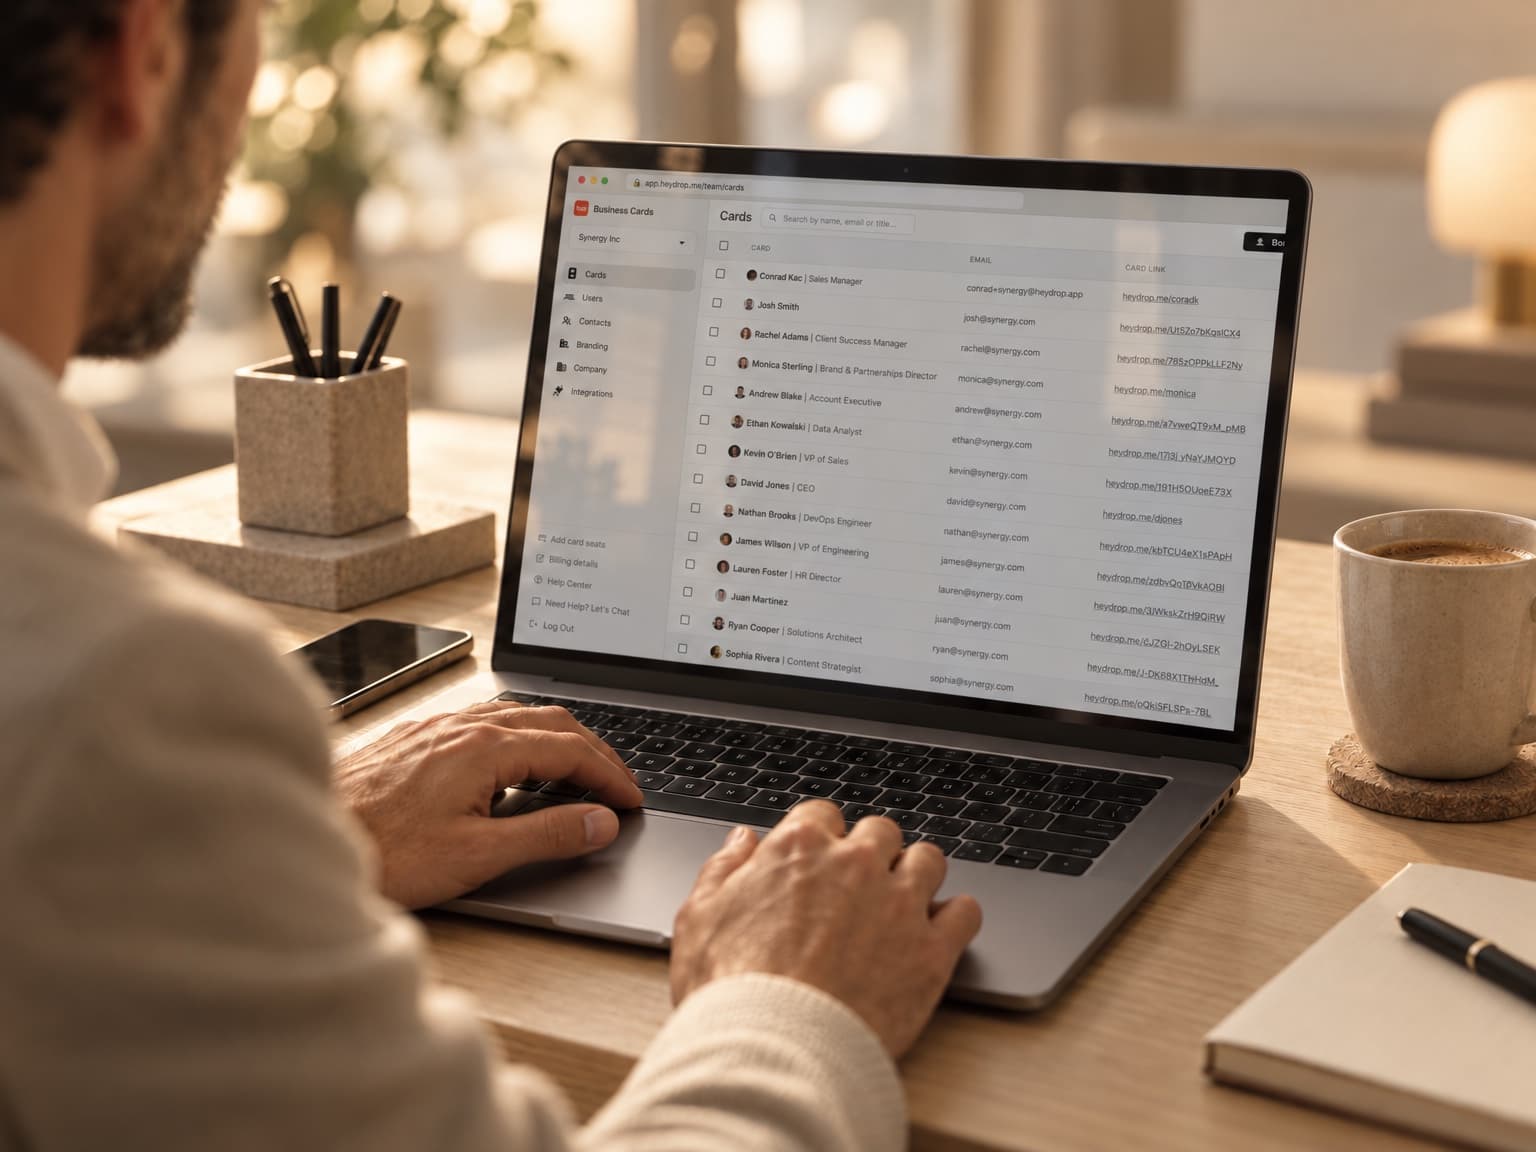
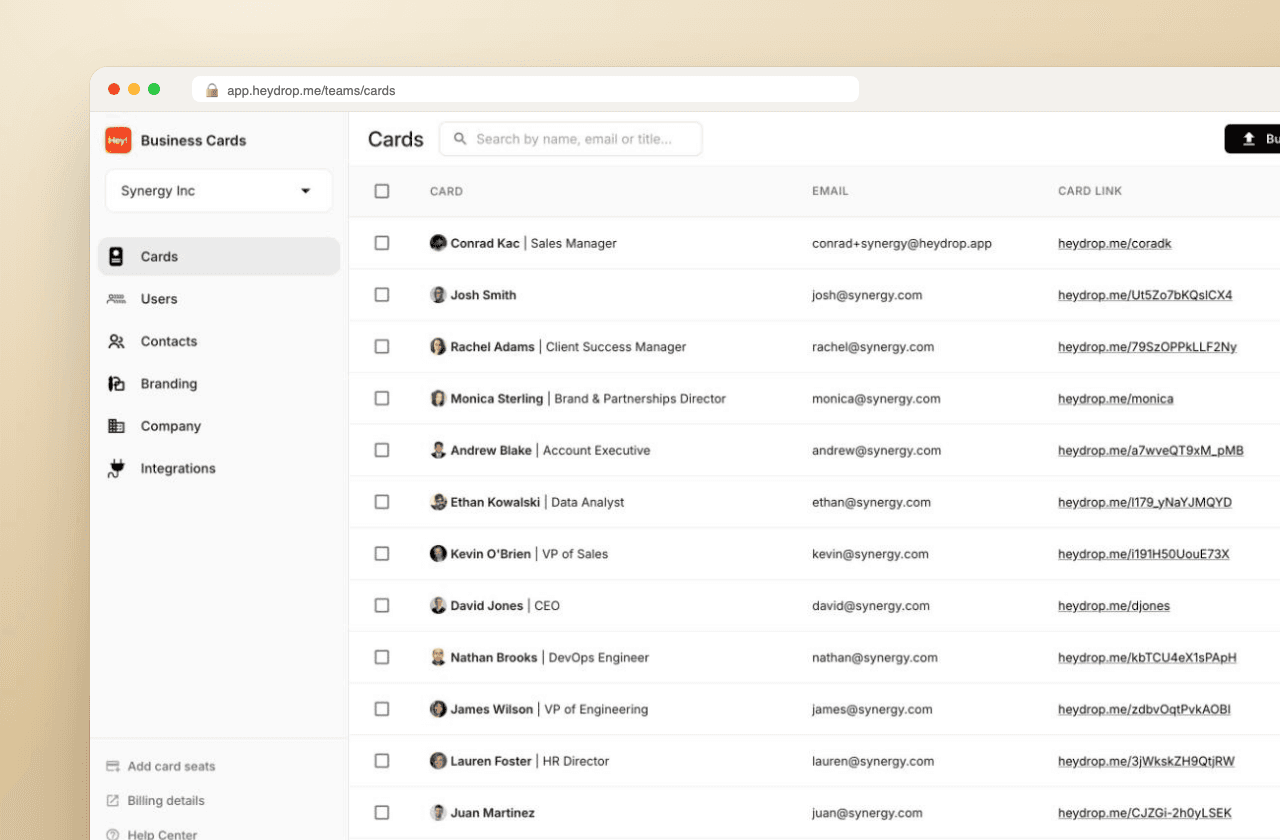
Para tu empresa
Panel admin web para gestión de tarjetas, control de marca y seguimiento de rendimiento. Custom domains y CSM dedicado (próximamente) en Enterprise.
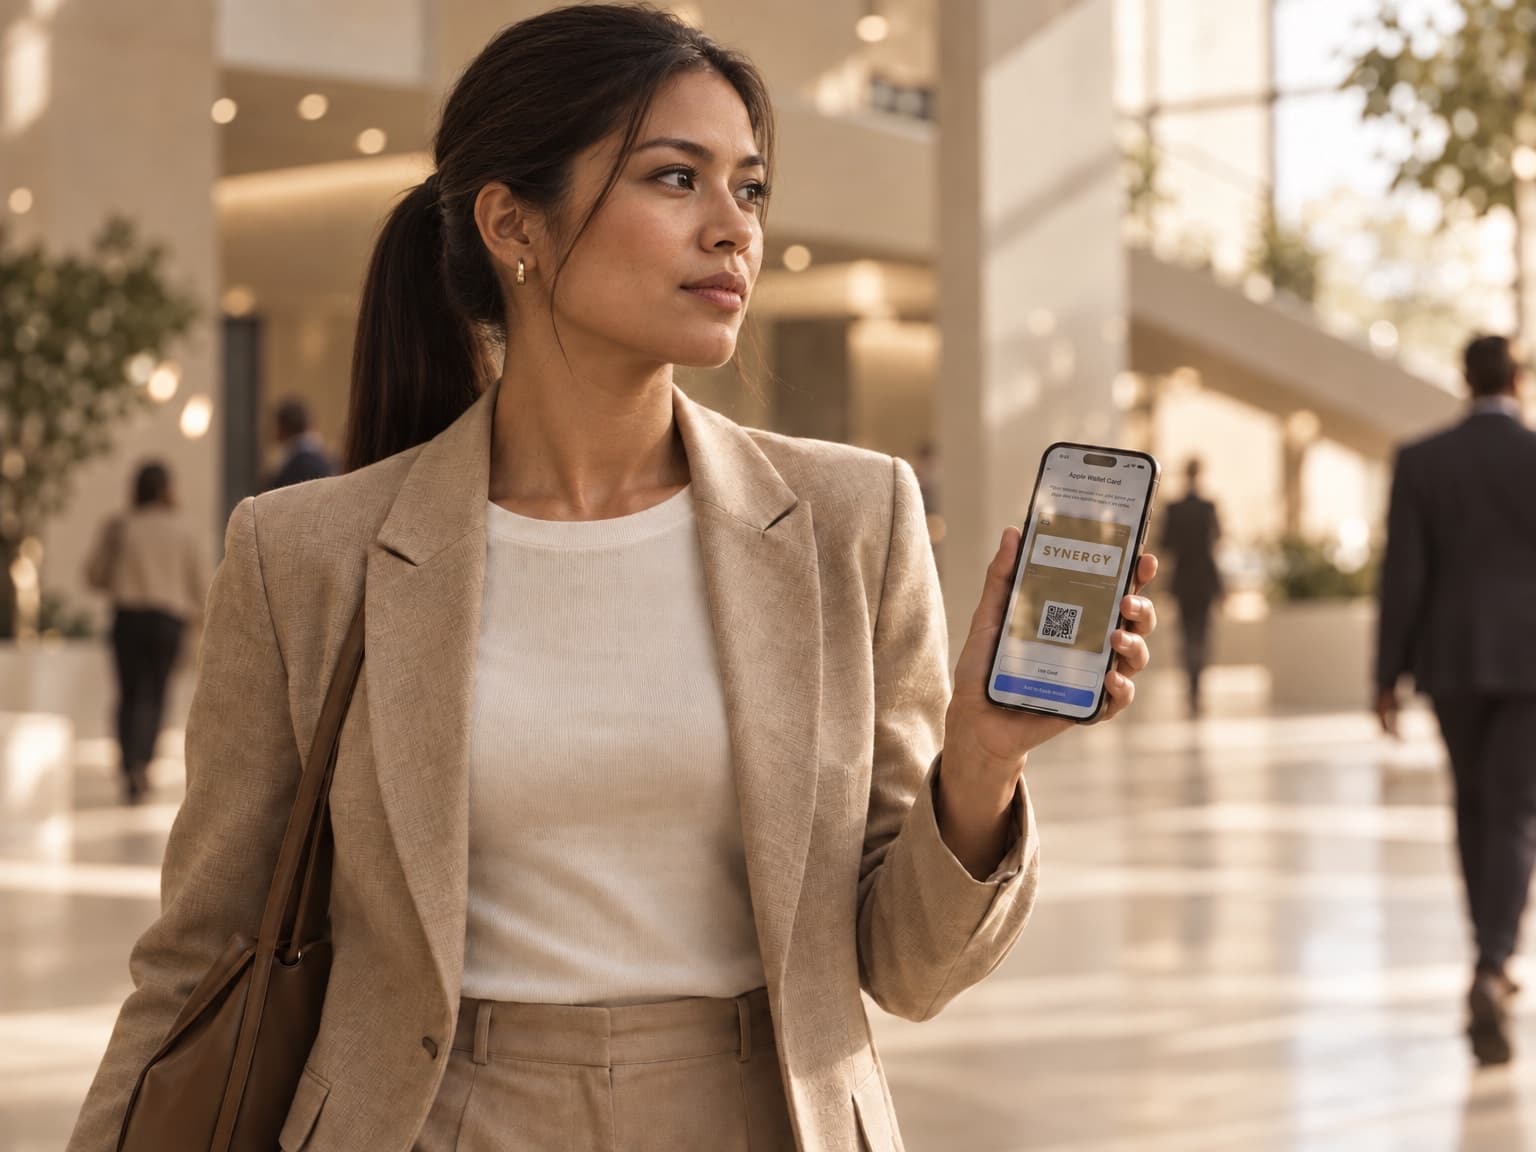
Para tus empleados
Código QR, tarjeta Apple/Google Wallet y app móvil para compartir, escanear y enviar contactos directamente al CRM.
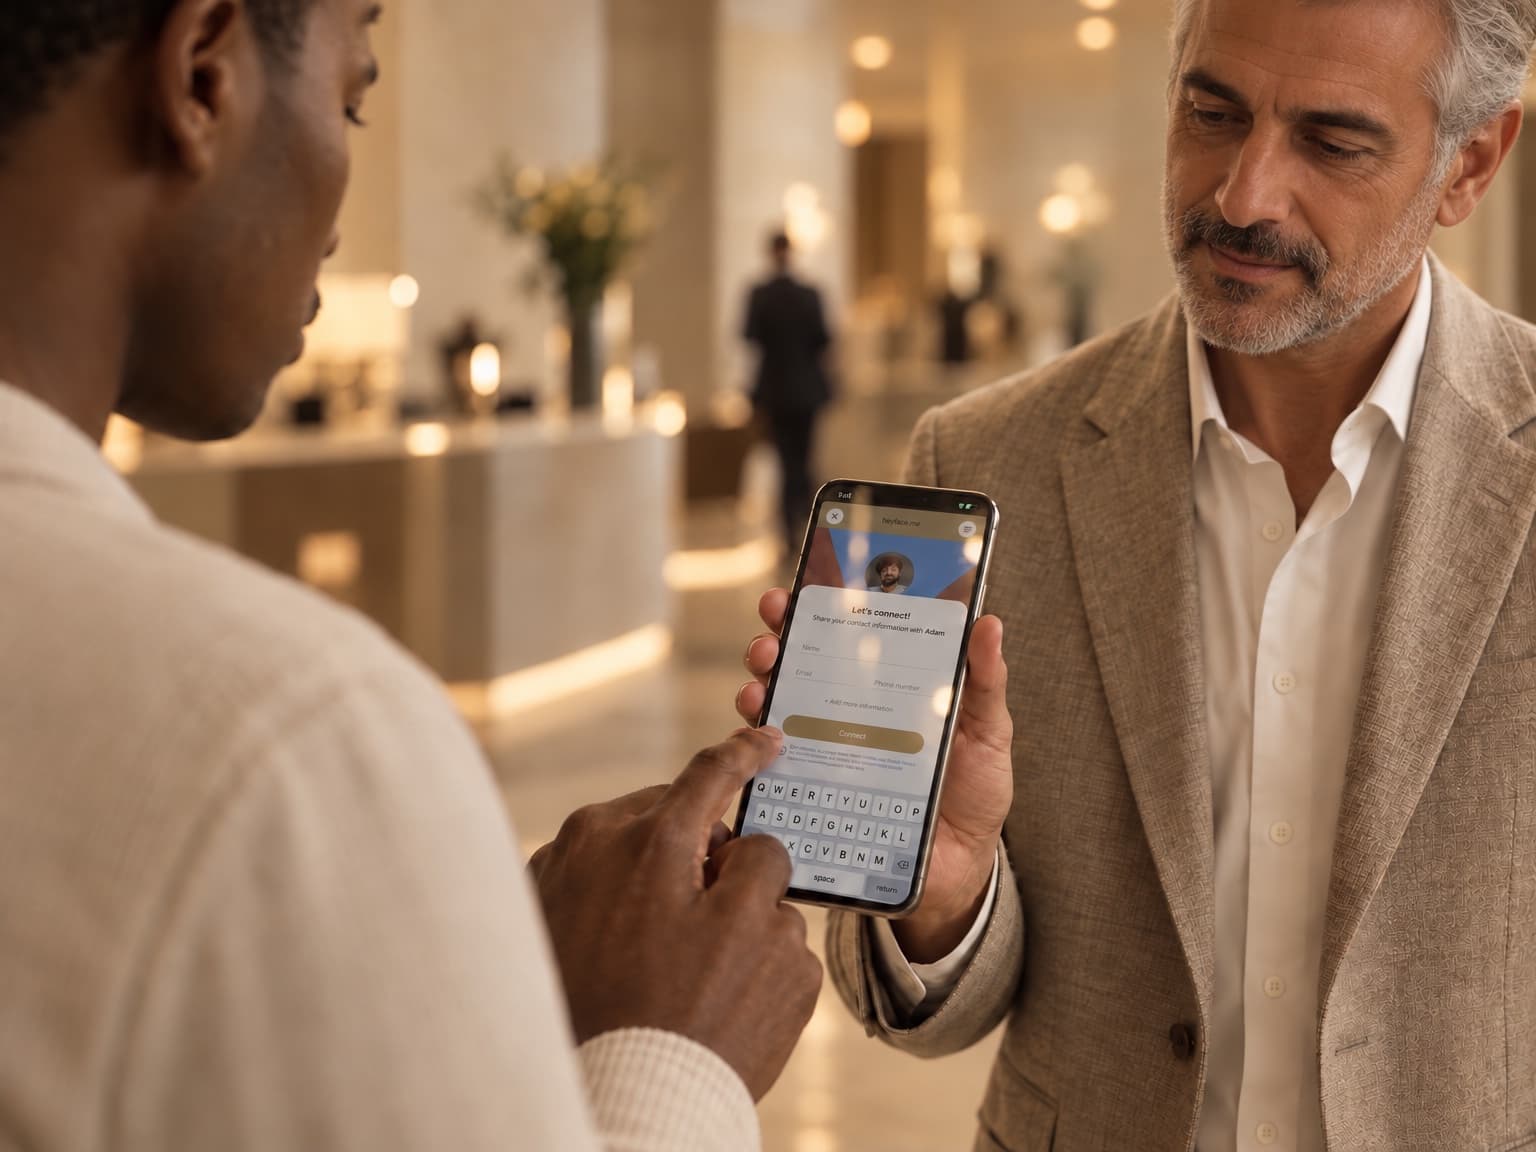
Para tus clientes
Microsites con marca que facilitan intercambiar contactos y mantener la conexión con tu negocio.
Una línea de tiempo real de compras
De la revisión de seguridad al despliegue completo.
Week 1-4
Revisión de seguridad: Trust Center, cuestionario de seguridad bajo NDA, DPA + cláusulas tipo de la UE revisadas por legal, lista de subprocesadores registrada. Resumen de pen-test bajo demanda. La mayoría de revisiones cierran en menos de 4 semanas.
Week 5-8
Contrato cerrado. El CSM arranca el despliegue: configuración de SSO (próximamente), dominio personalizado con SSL aprovisionado, plantilla de marca y arquitectura multi-plantilla aprobadas por Marketing. División piloto onboarded.
Week 9-16
Despliegue en toda la organización. Cinco mil puestos en vivo en oleadas por división. Apps de tarjetas en shadow IT desconectadas en el IdP. Revisión trimestral programada. Atribución pipeline-desde-eventos en HubSpot lista.
Los artefactos que pide InfoSec
Ya publicados.
Trust Center en /security. DPA en /security/dpa con cláusulas tipo de la UE. Lista de subprocesadores en /security/subprocessors. Política de privacidad, prácticas de seguridad y procedimientos de borrado todo público. Cuestionario de seguridad bajo NDA bajo demanda. Abrir el Trust Center.
- Aprovisionamiento de dominio personalizado incluido en planes Enterprise.
- Múltiples plantillas de marca por división: Ventas vs. Campo vs. Dirección.
- Registro de auditoría (próximamente) exportable a CSV: InfoSec recibe un artefacto real, no una captura.
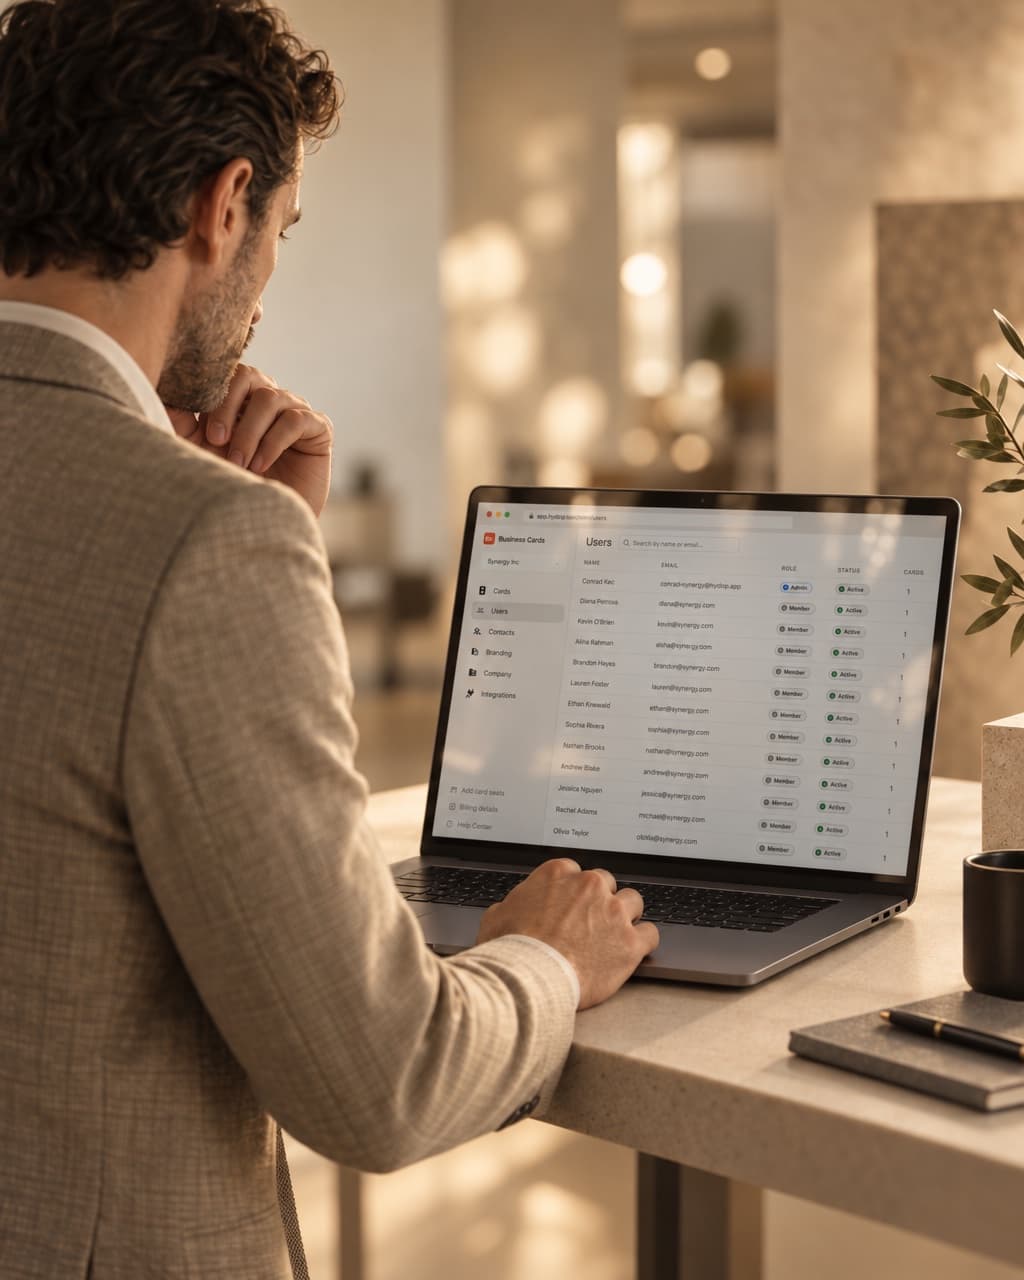
Listo para compras
Reserva una revisión de seguridad.
Precios personalizados para 100+ asientos. Compromisos plurianuales y servicios de despliegue disponibles. Piloto en paralelo al papeleo mientras se cierra el contrato.
FAQ CIO y compras
FAQ
¿Cuál es la situación de SSO y SCIM? (próximamente)
Google SSO y Microsoft SSO (próximamente) están en producción hoy. Okta, Azure AD y SAML 2.0 están en el roadmap publicado. SCIM 2.0 provisioning llega con la release de SAML: alta automática el día que la persona entra en tu IdP, baja automática el día que se va. Hasta que llegue SCIM, el aprovisionamiento masivo por CSV cubre el hueco.
¿HeyDrop está certificado SOC 2?
SOC 2 Type II está en nuestro roadmap de seguridad publicado. Hoy operamos según los controles SOC 2 (cifrado en tránsito y en reposo, accesos con scope, registro de auditoría, gestión de proveedores, respuesta a incidentes). Compartimos nuestro cuestionario de seguridad y el mapa de controles alineado con ISO 27001 bajo NDA. Mira el Trust Center para ver qué está en vivo y qué en roadmap.
¿Dónde se aloja el dato y cuál es la situación de residencia?
Infraestructura alojada en la UE (primaria), con compromisos de residencia documentados en el DPA. No transferimos datos personales fuera de la UE/EEE sin garantías contractuales. Lista de subprocesadores publicada en /security/subprocessors y actualizada bajo control de cambios.
¿Podemos usar nuestro propio dominio: cards.acme.com?
Sí. El dominio personalizado (por ejemplo cards.acme.com) está incluido en los planes Enterprise. SSL aprovisionado, tráfico enrutado, marca íntegra de extremo a extremo. La experiencia del destinatario es tuya, no de heydrop.app.
¿Cuál es la situación del registro de auditoría para revisiones de compliance? (próximamente)
Cada acción de admin -alta de usuario, cambio de plantilla, baja, conexión de sincronización, otorgamiento de rol- queda con sello temporal y exportable. Los auditores reciben un CSV, no una captura. Retención configurable por contrato.
¿Tenemos un Customer Success Manager dedicado? (próximamente)
Sí. Los planes Enterprise incluyen un CSM nominal con business reviews trimestrales, onboarding personalizado (plan de despliegue, configuración de plantilla de marca, sesiones de formación para admins y usuarios) y canal directo de escalado para soporte.
¿Cómo es el DPA y el proceso de contratación?
DPA estándar disponible en /security/dpa con cláusulas tipo de la UE incluidas. Master Services Agreement disponible para negociación; acomodamos revisión legal de empresa. Ciclo típico de firma: 2-4 semanas según tu equipo de contratación. El piloto puede empezar en paralelo con papel.
¿Cuál es el precio para un despliegue empresarial?
A medida según número de puestos, profundidad contractual y alcance de servicios de despliegue. Como referencia: 500 puestos queda muy por debajo de plataformas Enterprise comparables; 5.000+ puestos se beneficia de precio por volumen. Los compromisos plurianuales desbloquean más descuento. Habla con ventas.