
Per CIO, IT director e procurement
SSO. Dominio custom. Audit log. DPA. CSM dedicato. (in arrivo)
La checklist di procurement dove l'app per card del tuo team commerciale fallisce su ogni riga. Infrastruttura in UE, controlli allineati a SOC 2, contratti che il legal firma senza redline.
Perché InfoSec continua a bloccare questo
Tre motivi per cui ogni piattaforma di card digitali fallisce in procurement.
01
Shadow IT oggi.
In questo momento il vostro team commerciale sta usando un'app di biglietti consumer presa dall'App Store - niente SSO, niente audit log, niente DPA, nessuna idea di dove risiedano i dati. InfoSec lo scopre nel peggior momento possibile.
02
Offboarding = rischio illimitato.
La VP Sales esce venerdì. Il suo wallet pass con il logo aziendale e 'VP, Acme' resta in 800 telefoni di prospect fino alla morte termica dell'universo. Non c'è un pulsante di revoca su un biglietto cartaceo o consumer.
03
Il brand esce come 5.000 versioni.
5.000 dipendenti, 5.000 biglietti diversi, 5.000 sfumature diverse del 'brand'. Il vostro rebrand da 5 milioni è invisibile perché non c'è un livello di enforcement tra le linee guida e ciò che i rappresentanti effettivamente stampano.
Una piattaforma pronta per il procurement
Costruita per passare la revisione di sicurezza al primo colpo.
SSO + SCIM = identità rinforzata. (in arrivo) Google SSO e Microsoft SSO (in arrivo) attivi oggi; SAML e SCIM in arrivo. Provisioning automatico al giorno di assunzione, revoca automatica al giorno di uscita. Zero dipendenti con biglietti attivi 90 giorni dopo le dimissioni - per costruzione.
Custom domain + template brand-locked. I biglietti vivono su cards.vostraazienda.com, non su heydrop.app. Template di brand imposto a livello di organizzazione - colori, font, logo, layout, campi obbligatori. L'audit di brand su 5.000 dipendenti diventa una casella da spuntare.
Audit log + DPA + lista subprocessor. (in arrivo) Ogni azione admin con timestamp ed esportabile. DPA con SCC UE su /security/dpa. Lista subprocessor su /security/subprocessors. Hosting in UE, crittografia in transito e a riposo, OAuth con scope (custodiamo i token, non le password). Gli artefatti che il vostro team InfoSec richiede sono già pubblicati.
Capacità enterprise
Cosa è incluso nei piani Enterprise.
Le funzionalità che il procurement chiede e quelle che contano davvero una volta in produzione.
SSO + SCIM (in arrivo)
Google + Microsoft SSO (in arrivo) attivi. SAML + SCIM 2.0 in arrivo. Provisioning automatico e revoca automatica contro il vostro IdP.
Custom domain
cards.vostraazienda.com - SSL provisionato, traffico instradato, brand intatto end-to-end.
Audit log esportabile (in arrivo)
Ogni azione admin con timestamp. Esportazione CSV per InfoSec. Retention configurabile per contratto.
GDPR-clean by design
Residenza UE, crittografia in transito e a riposo, OAuth con scope, controlli completi sui diritti degli interessati.
CSM dedicato + QBR (in arrivo)
CSM dedicato, onboarding white-glove, business review trimestrali, canale di escalation diretto.
Brand-locked su larga scala
Template di brand imposto su oltre 5.000 postazioni. Più template per gruppo. Nessuna deriva, mai.
Cosa cambia per l'organizzazione
Dalla firma del contratto all'audit dell'anno successivo.
Quarter 1
Pilot a 500 posti, brand-locked.
SSO (in arrivo) collegato, dominio personalizzato provisionato, template di brand approvato, pilot lanciato su una divisione. Il CSM gestisce le sessioni di onboarding per gli admin.
Quarter 2
5.000 posti attivi, shadow IT eliminato.
Rollout sull'intera organizzazione. Le cinque app di biglietti consumer che i vostri rappresentanti usavano vengono ritirate nell'IdP. Una sola piattaforma, un solo audit trail (in arrivo), una sola voce di billing.
Year 1
L'audit chiude in anticipo.
L'auditor chiede il log di offboarding. L'esportazione richiede 30 secondi. Chiede il versioning del template di brand. Disponibile nel pannello admin. La piattaforma dei biglietti non è più un'eccezione di sicurezza in attesa di esplodere.
100-10k
Posti per deployment
GDPR
Infrastruttura + data residency
Custom
Dominio + branding end-to-end
Named CSM
Più review trimestrali
Usato da team enterprise
Pronto per procurement, revisionato per sicurezza, amato dalle ops.
Team field, vendite, marketing e people di UK, USA e GCC che mettono HeyDrop in produzione su scala enterprise.
Tech & Startups
“As a niche startup, we need to stand out at networking events and conferences. The digital cards sparked conversations about our tech-forward solutions, tripled our leads saved, and helped us make a memorable impression on investors and partners. It's exactly what we needed to showcase our innovation.”

Sales
“Since adding HeyDrop QR codes to our badges, we can instantly share contact details during visits. This has led to a 300% increase in follow-ups. Prospects save our information directly to their phones, ensuring our team is no longer perceived as anonymous callers.”

Mobile Workforce
“Reducing missed appointments for our mobile installers was a challenge. Now, customers receive installers' business cards in advance, allowing them to know who's coming and easily reschedule if needed. This has significantly improved customer trust and doubled our successful installations.”

HR & Admins
“Managing business cards for our growing workforce used to be a time-consuming and costly process. With HeyDrop, onboarding new team members is now instant, and we can make global updates in seconds - saving thousands on reprinting costs and manual labour.”

Piattaforma
Piattaforma di networking all-in-one
Costruita per IT che fa il deploy, RevOps che misura, ogni dipendente che usa.
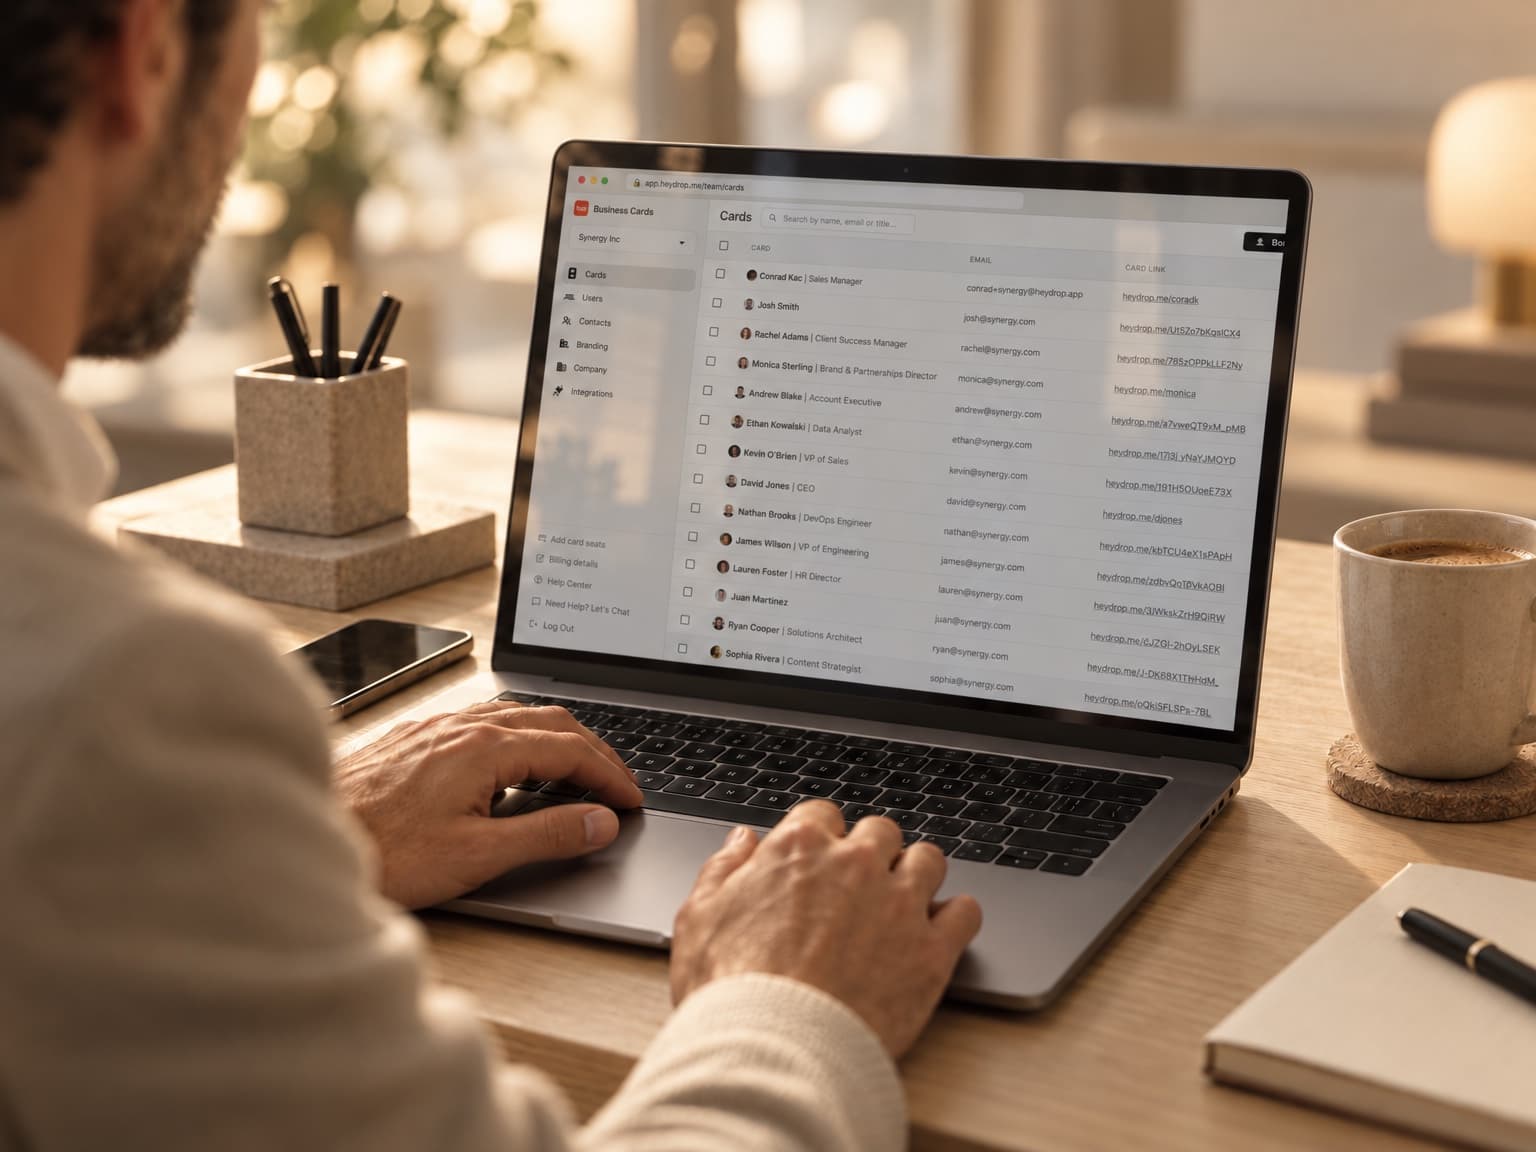
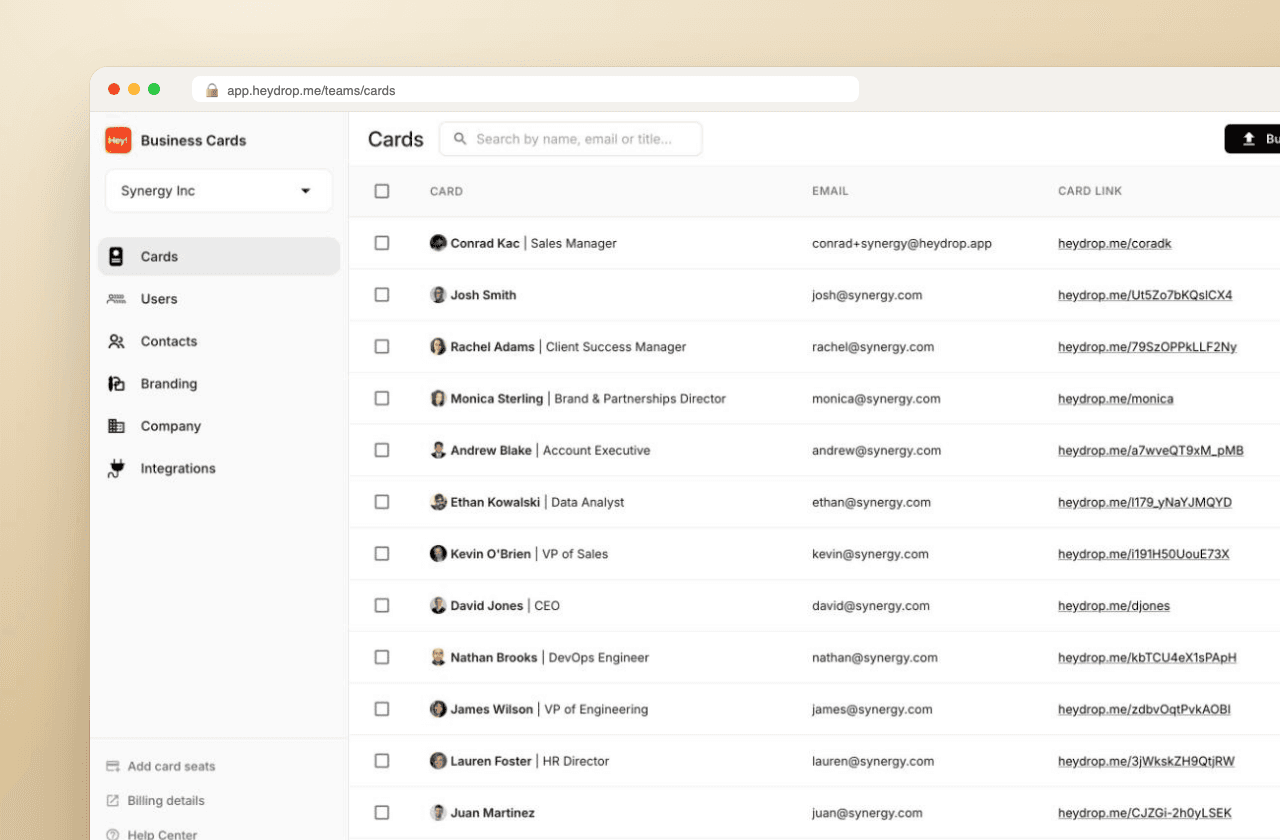
Per la Sua azienda
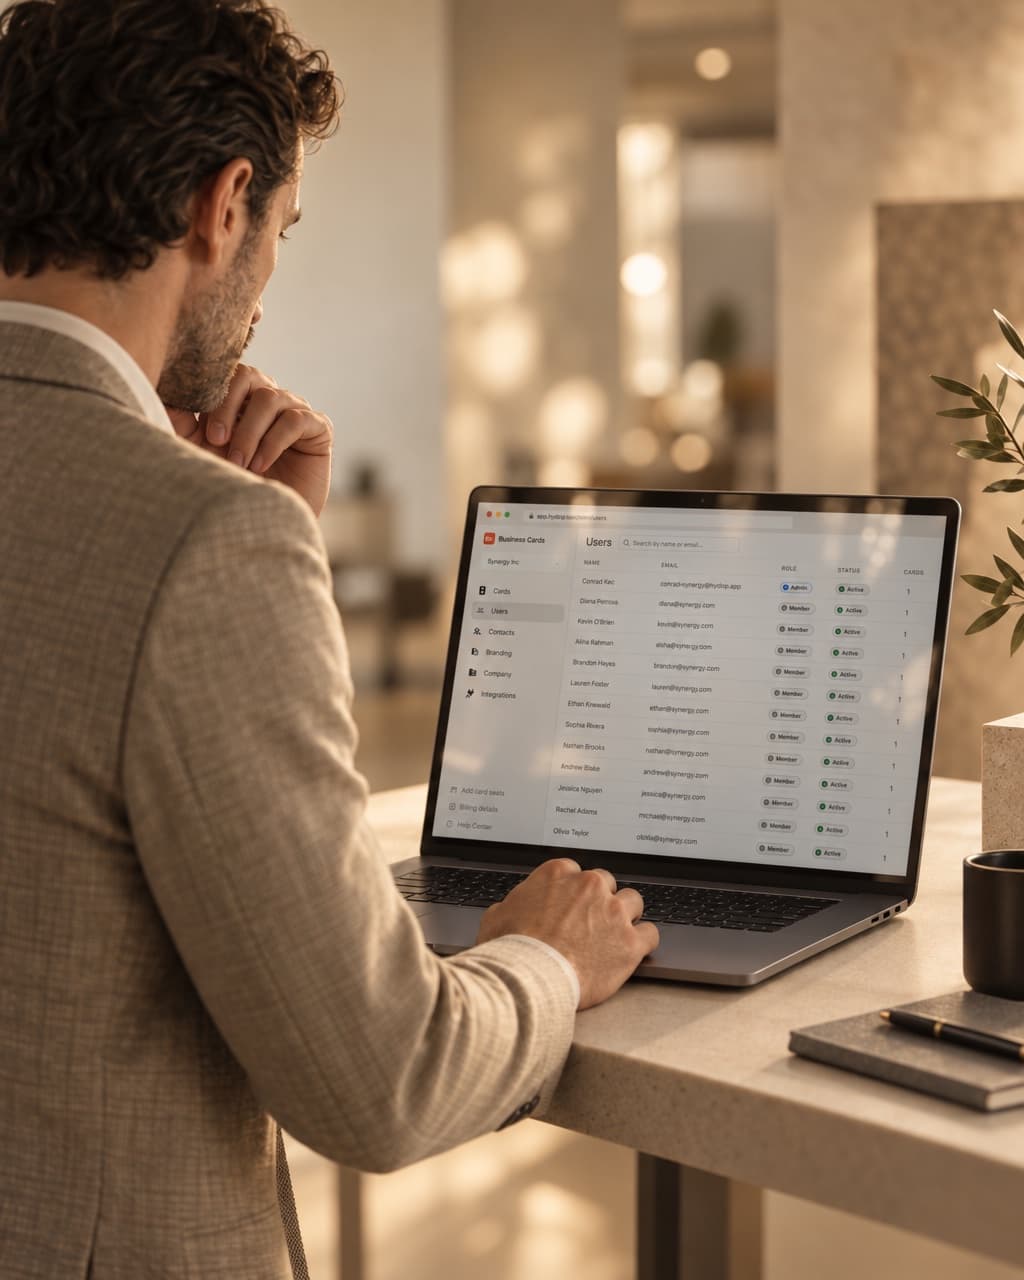
Pannello admin web per gestione carte, controllo brand e tracking performance. Custom domain e CSM dedicato (in arrivo) su Enterprise.
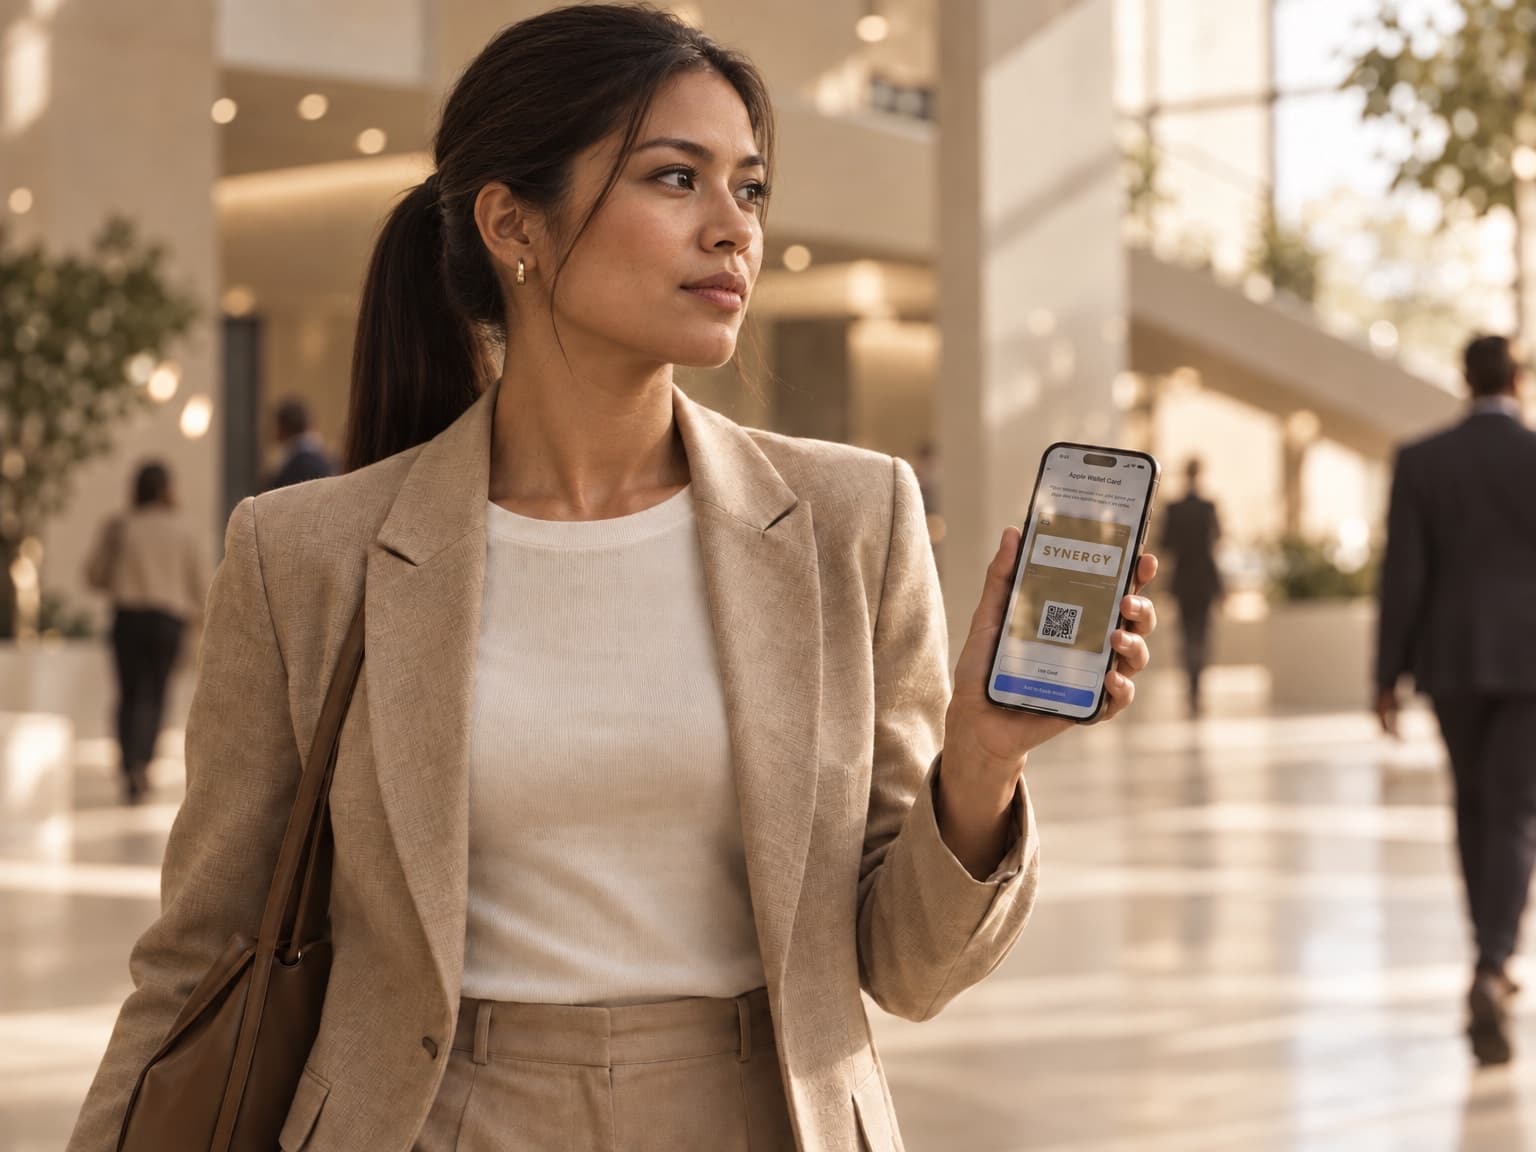
Per i Suoi dipendenti
QR code, carta Apple/Google Wallet e app mobile per condividere, scansionare e mandare contatti direttamente al CRM.
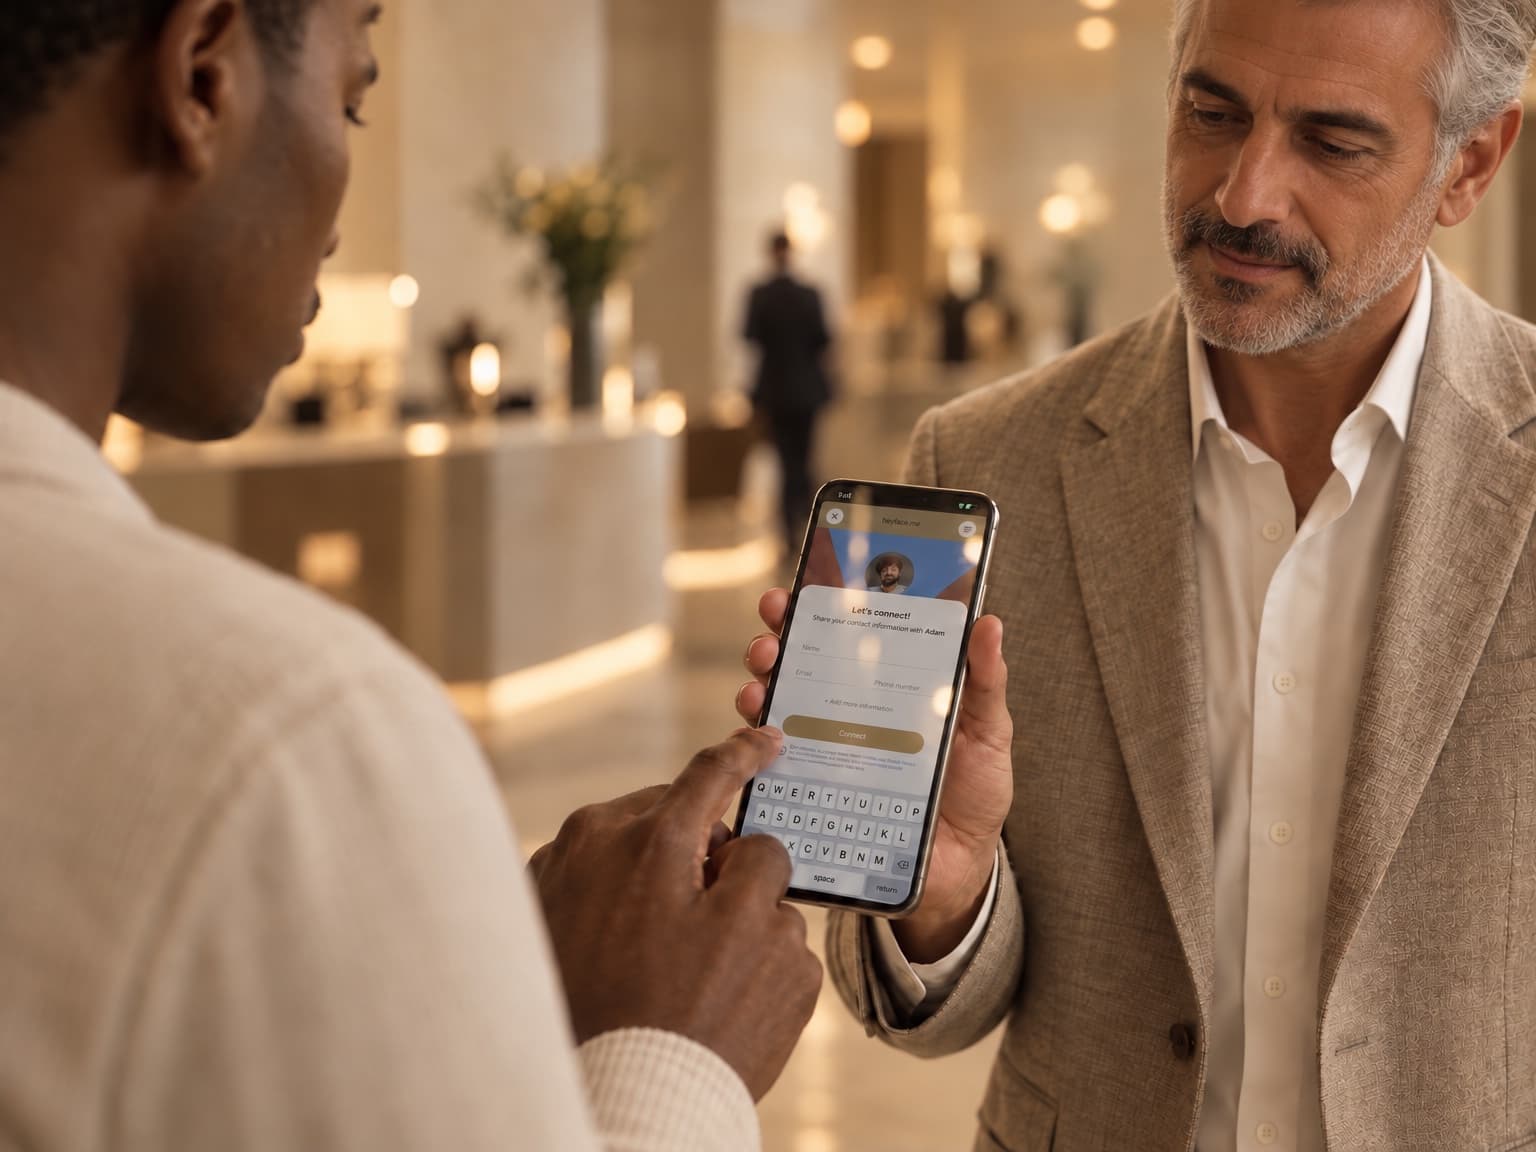
Per i Suoi clienti
Micro-siti brandizzati che rendono semplice scambiare contatti e restare in contatto con la Sua azienda.
Una timeline reale di procurement
Dalla revisione sicurezza al go-live aziendale.
Week 1-4
Security review: Trust Center, security questionnaire sotto NDA, DPA + SCC UE rivisti dal legale, lista subprocessor archiviata. Sintesi pen-test su richiesta. La maggior parte delle review si chiude entro 4 settimane.
Week 5-8
Contratto firmato. Il CSM avvia il rollout - configurazione SSO (in arrivo), SSL del dominio personalizzato provisionato, template di brand + architettura multi-template approvati dal Marketing. Divisione pilota onboardata.
Week 9-16
Rollout sull'intera organizzazione. Cinquemila postazioni live in ondate per divisione. App di biglietti shadow IT dismesse nell'IdP. Review trimestrale programmata. L'attribuzione pipeline-da-eventi va in produzione su HubSpot.
Gli artefatti che InfoSec chiede
Già pubblicati.
Trust Center su /security. DPA su /security/dpa con SCC UE. Lista subprocessor su /security/subprocessors. Privacy policy, pratiche di sicurezza, procedure di cancellazione dati tutte pubblicate. Security questionnaire condiviso sotto NDA su richiesta. Apri il Trust Center.
- Provisioning del dominio personalizzato incluso nei piani Enterprise.
- Più template di brand per divisione - Sales vs. Field vs. Executive.
- Audit log (in arrivo) esportabile in CSV - InfoSec ottiene un artefatto vero, non uno screenshot.
Pronto per procurement
Prenota una revisione di sicurezza.
Prezzi personalizzati per 100+ posti. Impegni pluriennali e servizi di rollout disponibili. Pilot in parallelo al contratto.
FAQ CIO e procurement
FAQ
Qual è la storia di SSO e SCIM? (in arrivo)
Google SSO e Microsoft SSO (in arrivo) sono attivi in produzione oggi. Okta, Azure AD e SAML 2.0 sono nella roadmap pubblicata. Il provisioning SCIM 2.0 arriva con la release SAML - onboarding automatico il giorno in cui qualcuno inizia nel vostro IdP, revoca automatica il giorno in cui se ne va. Finché SCIM non arriva, il provisioning massivo via CSV copre il gap.
HeyDrop è certificata SOC 2?
SOC 2 Type II è nella nostra roadmap di sicurezza pubblicata. Oggi operiamo secondo i controlli SOC 2 (crittografia in transito e a riposo, accesso con scope, audit logging, vendor management, incident response). Possiamo condividere il nostro security questionnaire e la mappa dei controlli allineata a ISO 27001 sotto NDA. Vedete il Trust Center per ciò che è attivo oggi rispetto alla roadmap.
Dove vengono ospitati i dati e qual è la storia della residenza dei dati?
Infrastruttura ospitata in UE (primaria), con impegni sulla residenza dei dati documentati nel DPA. Non trasferiamo dati personali al di fuori di UE/SEE senza salvaguardie contrattuali. Lista subprocessor pubblicata su /security/subprocessors e aggiornata sotto change-control.
Possiamo usare il nostro dominio - cards.acme.com?
Sì. Il dominio personalizzato (es. cards.acme.com) è incluso nei piani Enterprise. SSL provisionato, traffico instradato, brand intatto end-to-end. L'esperienza del destinatario è la vostra, non heydrop.app.
Qual è la storia dell'audit log per le revisioni di compliance? (in arrivo)
Ogni azione admin - utente aggiunto, template modificato, utente disattivato, sincronizzazione collegata, ruolo concesso - è registrata con timestamp ed esportabile. Gli auditor ottengono un CSV, non uno screenshot. Retention configurabile per contratto.
Otteniamo un Customer Success Manager dedicato? (in arrivo)
Sì. I piani Enterprise includono un CSM dedicato con business review trimestrali, onboarding white-glove (piano di rollout, setup del template di brand, sessioni di formazione per admin e utenti finali) e canale di escalation diretto per il supporto.
Come funzionano DPA e processo contrattuale?
DPA standard disponibile su /security/dpa con SCC UE incluse. Master Services Agreement disponibile per la negoziazione; accomodiamo le revisioni legali enterprise. Ciclo di firma tipico: 2-4 settimane a seconda del vostro team contrattuale. Il pilot può partire in parallelo alla firma.
Qual è il prezzo per un rollout enterprise?
Personalizzato - in base al numero di postazioni, profondità contrattuale e ampiezza dei servizi di rollout. Come riferimento: 500 postazioni si collocano ben sotto le piattaforme enterprise comparabili; oltre 5.000 postazioni beneficiano del prezzo per volume. Gli impegni pluriennali sbloccano ulteriori sconti. Parlate con il commerciale.