
Para CIOs, diretores de TI e compras
SSO. Domínio próprio. Audit log. DPA. CSM dedicado. (em breve)
O checklist de procurement em que o app de cartão shadow-IT da sua equipe falha em cada linha. Infraestrutura hospedada na UE, controles alinhados ao SOC 2, contratos que seu jurídico assina sem redlines.
Por que o InfoSec continua bloqueando isso
Três motivos pelos quais toda plataforma de cartão digital reprova no procurement.
01
Shadow IT hoje.
Agora mesmo, sua equipe de vendas usa um app de cartão consumer da App Store - sem SSO, sem log de auditoria, sem DPA, sem ideia de onde o dado mora. O InfoSec descobre no pior momento possível.
02
Offboard = risco ilimitado.
A VP de Vendas sai numa sexta. O Wallet pass dela com o logo da empresa e 'VP, Acme' fica em 800 celulares de prospect até a morte térmica do universo. Não tem botão de revogar num cartão de papel ou consumer.
03
A marca sai como 5.000 versões.
5.000 funcionários, 5.000 cartões diferentes, 5.000 tons de 'a marca'. Sua reformulação de R$ 25 milhões fica invisível porque não existe camada de enforcement entre o brand book e o que os reps de fato imprimem.
Uma plataforma pronta para procurement
Construída para passar na revisão de segurança na primeira ligação.
SSO + SCIM = identidade aplicada. (em breve) Google SSO e Microsoft SSO (em breve) ao vivo hoje; SAML e SCIM a seguir. Provisionamento automático na data de admissão, revogação automática na data de saída. Zero funcionário com cartão ativo 90 dias depois de sair - por construção.
Domínio próprio + template travado pela marca. Cartões em cards.suaempresa.com, não heydrop.app. Template de marca aplicado no nível da empresa - cores, fontes, logo, layout, campos obrigatórios. A auditoria de marca de 5.000 funcionários vira um checkbox.
Log de auditoria + DPA + lista de subprocessadores. (em breve) Toda ação de admin com timestamp e exportável. DPA com SCCs da UE em /security/dpa. Lista de subprocessadores em /security/subprocessors. Hospedagem na UE, criptografia em trânsito e em repouso, OAuth com escopo (mantemos tokens, não senhas). Os artefatos que o seu InfoSec pede já estão publicados.
Capacidades enterprise
O que está realmente incluído nos planos Enterprise.
As features que o procurement pede e as features que importam de verdade quando você está em produção.
SSO + SCIM (em breve)
Google + Microsoft SSO (em breve) ao vivo. SAML + SCIM 2.0 a seguir. Provisionamento e revogação automáticos contra seu IdP.
Custom domain
cards.suaempresa.com - SSL provisionado, tráfego roteado, marca preservada de ponta a ponta.
Audit log exportável (em breve)
Toda ação de admin com timestamp. Export CSV para o InfoSec. Retenção configurável por contrato.
GDPR-clean by design
Residência na UE, criptografia em trânsito e em repouso, OAuth com escopo, controles de titular completos.
CSM dedicado + QBRs (em breve)
CSM dedicado, onboarding white-glove, business reviews trimestrais, canal direto de escalação.
Marca travada em escala
Template de marca aplicado em mais de 5.000 assentos. Múltiplos templates por grupo. Sem desvio, jamais.
O que muda para a organização
Da assinatura do contrato à auditoria do ano que vem.
Quarter 1
Piloto com 500 assentos, marca travada.
SSO (em breve) conectado, domínio próprio provisionado, template de marca aprovado, piloto rodando em uma divisão. O CSM toca sessões de onboarding com os admins.
Quarter 2
5.000 assentos ao vivo, shadow IT eliminado.
Implantação completa. Os cinco apps consumer que seus reps usavam saem do IDP. Uma plataforma, uma trilha de auditoria (em breve), uma linha de cobrança.
Year 1
Auditoria fecha mais cedo.
O auditor pede o log de offboarding. A exportação leva 30 segundos. Pede o versionamento do template de marca. Disponível no painel admin. A plataforma de cartões deixou de ser exceção de segurança esperando para acontecer.
100-10k
Assentos por implantação
GDPR
Infraestrutura + residência de dados
Custom
Domínio + branding ponta a ponta
Named CSM
Mais business reviews trimestrais
Usado por equipes enterprise
Pronta para procurement, revisada pela segurança, amada pelo ops.
Equipes de field, vendas, marketing e people no Reino Unido, EUA e GCC colocando o HeyDrop em produção em escala enterprise.
Tech & Startups
“As a niche startup, we need to stand out at networking events and conferences. The digital cards sparked conversations about our tech-forward solutions, tripled our leads saved, and helped us make a memorable impression on investors and partners. It's exactly what we needed to showcase our innovation.”

Sales
“Since adding HeyDrop QR codes to our badges, we can instantly share contact details during visits. This has led to a 300% increase in follow-ups. Prospects save our information directly to their phones, ensuring our team is no longer perceived as anonymous callers.”

Mobile Workforce
“Reducing missed appointments for our mobile installers was a challenge. Now, customers receive installers' business cards in advance, allowing them to know who's coming and easily reschedule if needed. This has significantly improved customer trust and doubled our successful installations.”

HR & Admins
“Managing business cards for our growing workforce used to be a time-consuming and costly process. With HeyDrop, onboarding new team members is now instant, and we can make global updates in seconds - saving thousands on reprinting costs and manual labour.”

Plataforma
Plataforma all-in-one de networking
Construída para o TI implantar, o RevOps medir e cada funcionário usar.
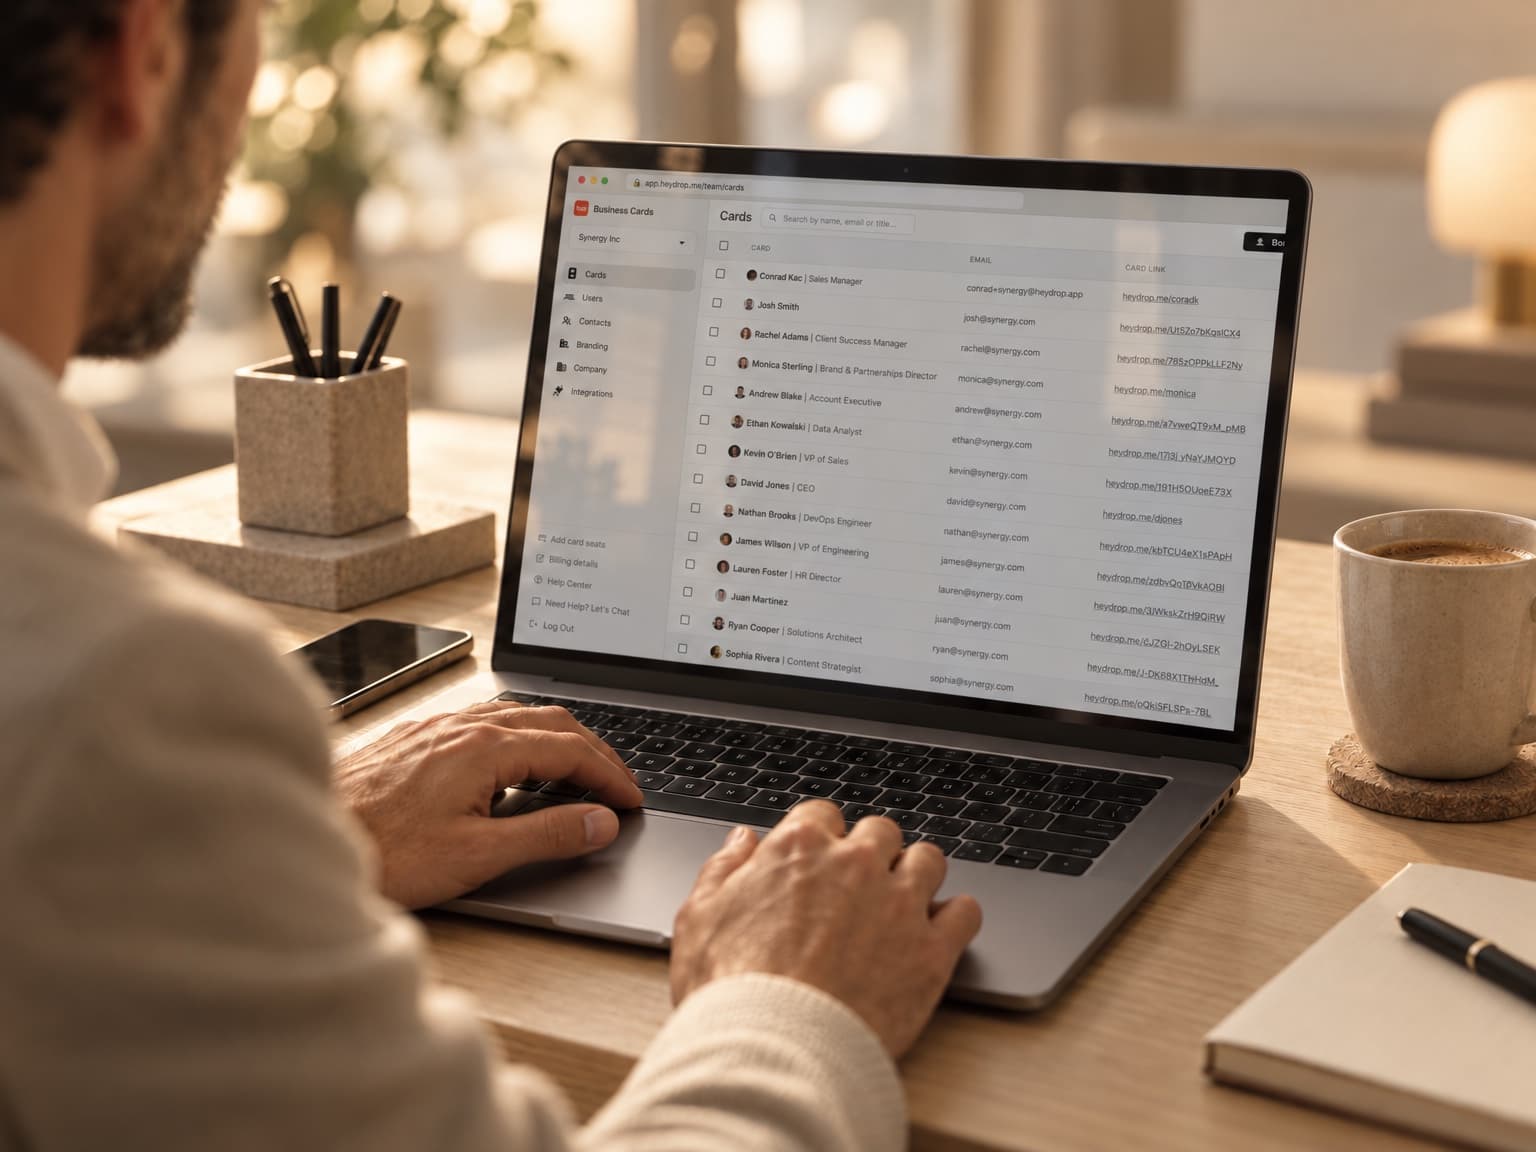
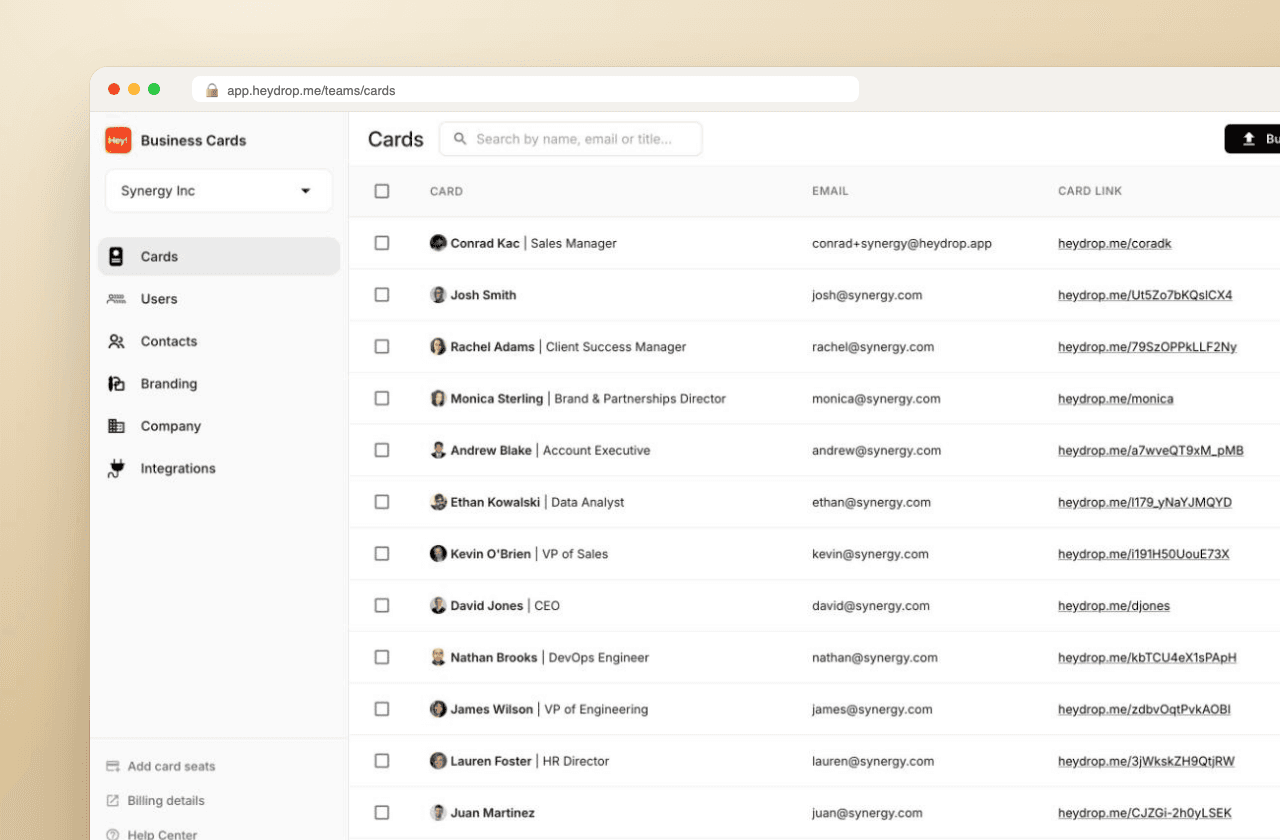
Para sua empresa
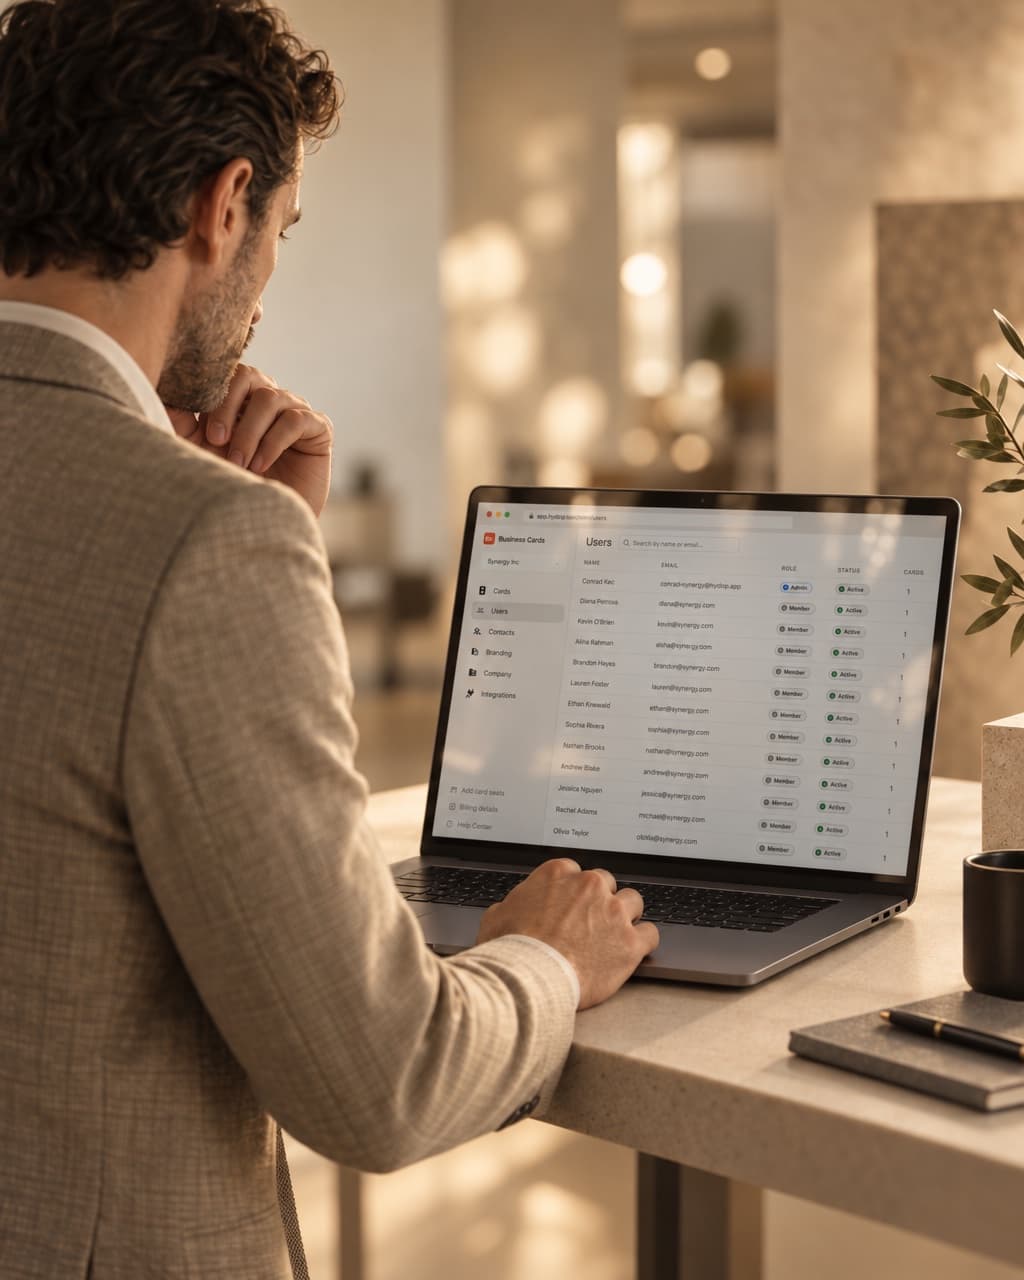
Painel admin web para gestão de cartões, controle de marca e medição de performance em toda a empresa. Domínios próprios e CSM dedicado (em breve) no Enterprise.
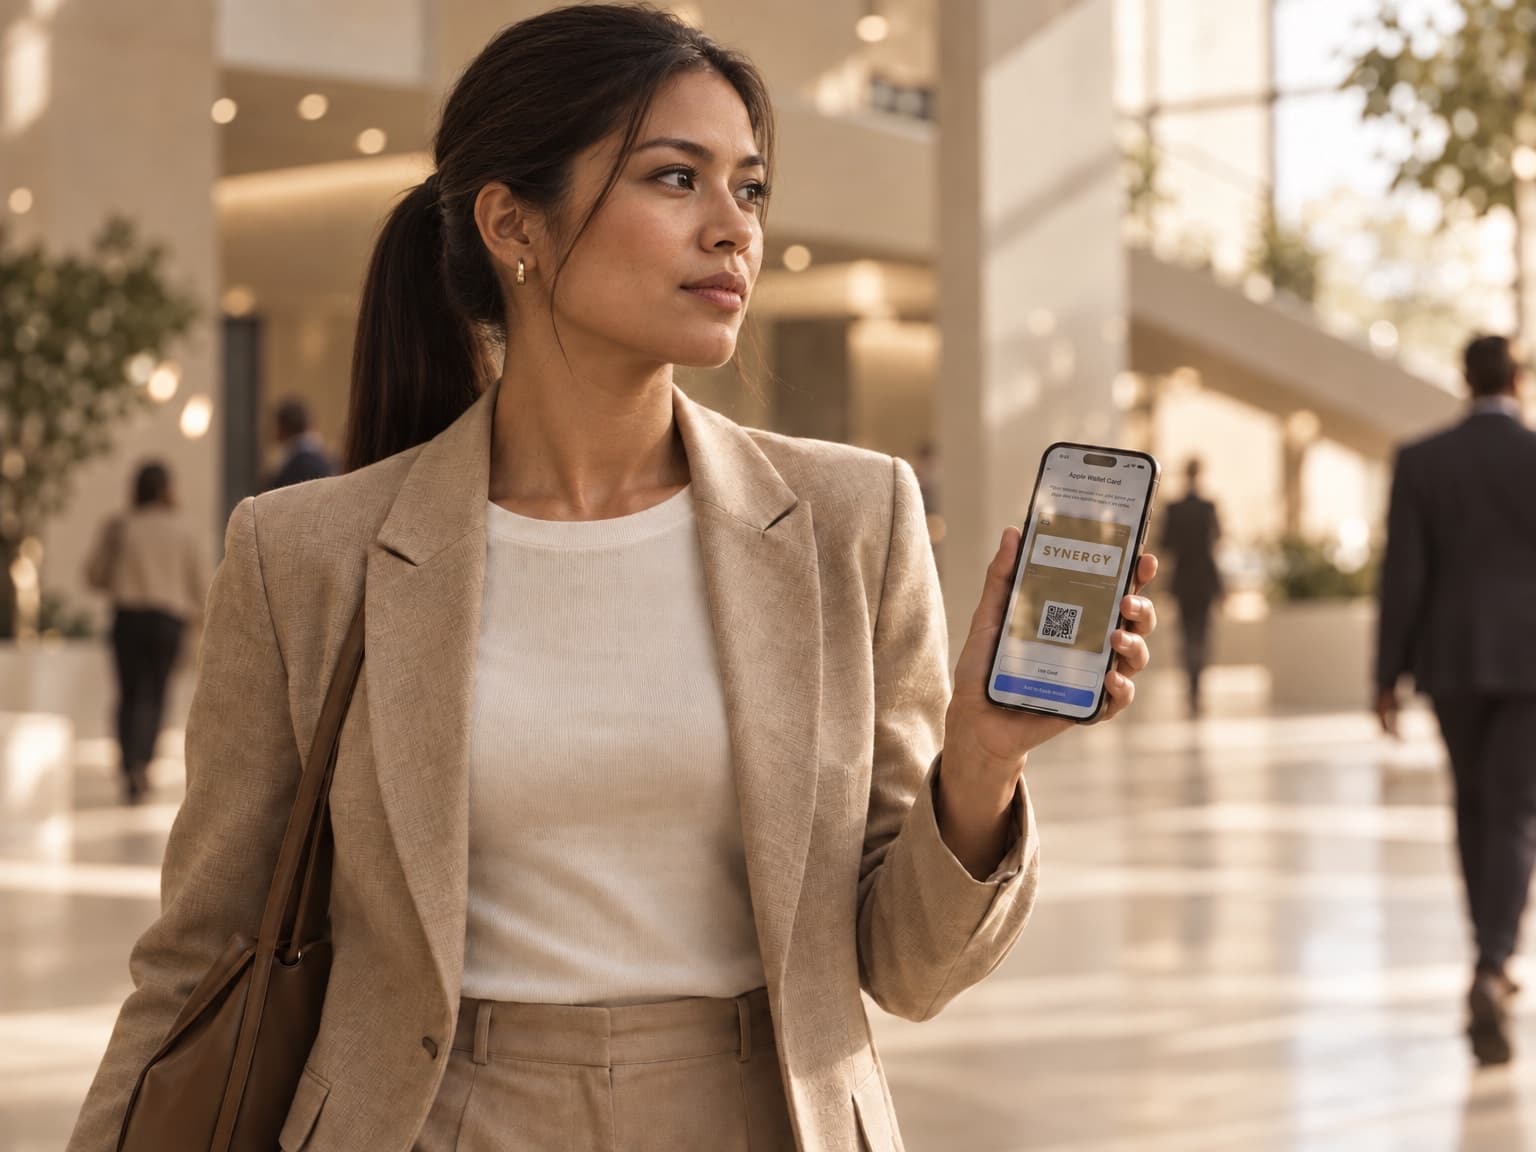
Para seus funcionários
QR code, cartão Apple/Google Wallet e app mobile para compartilhar, escanear e empurrar contatos direto para o CRM.
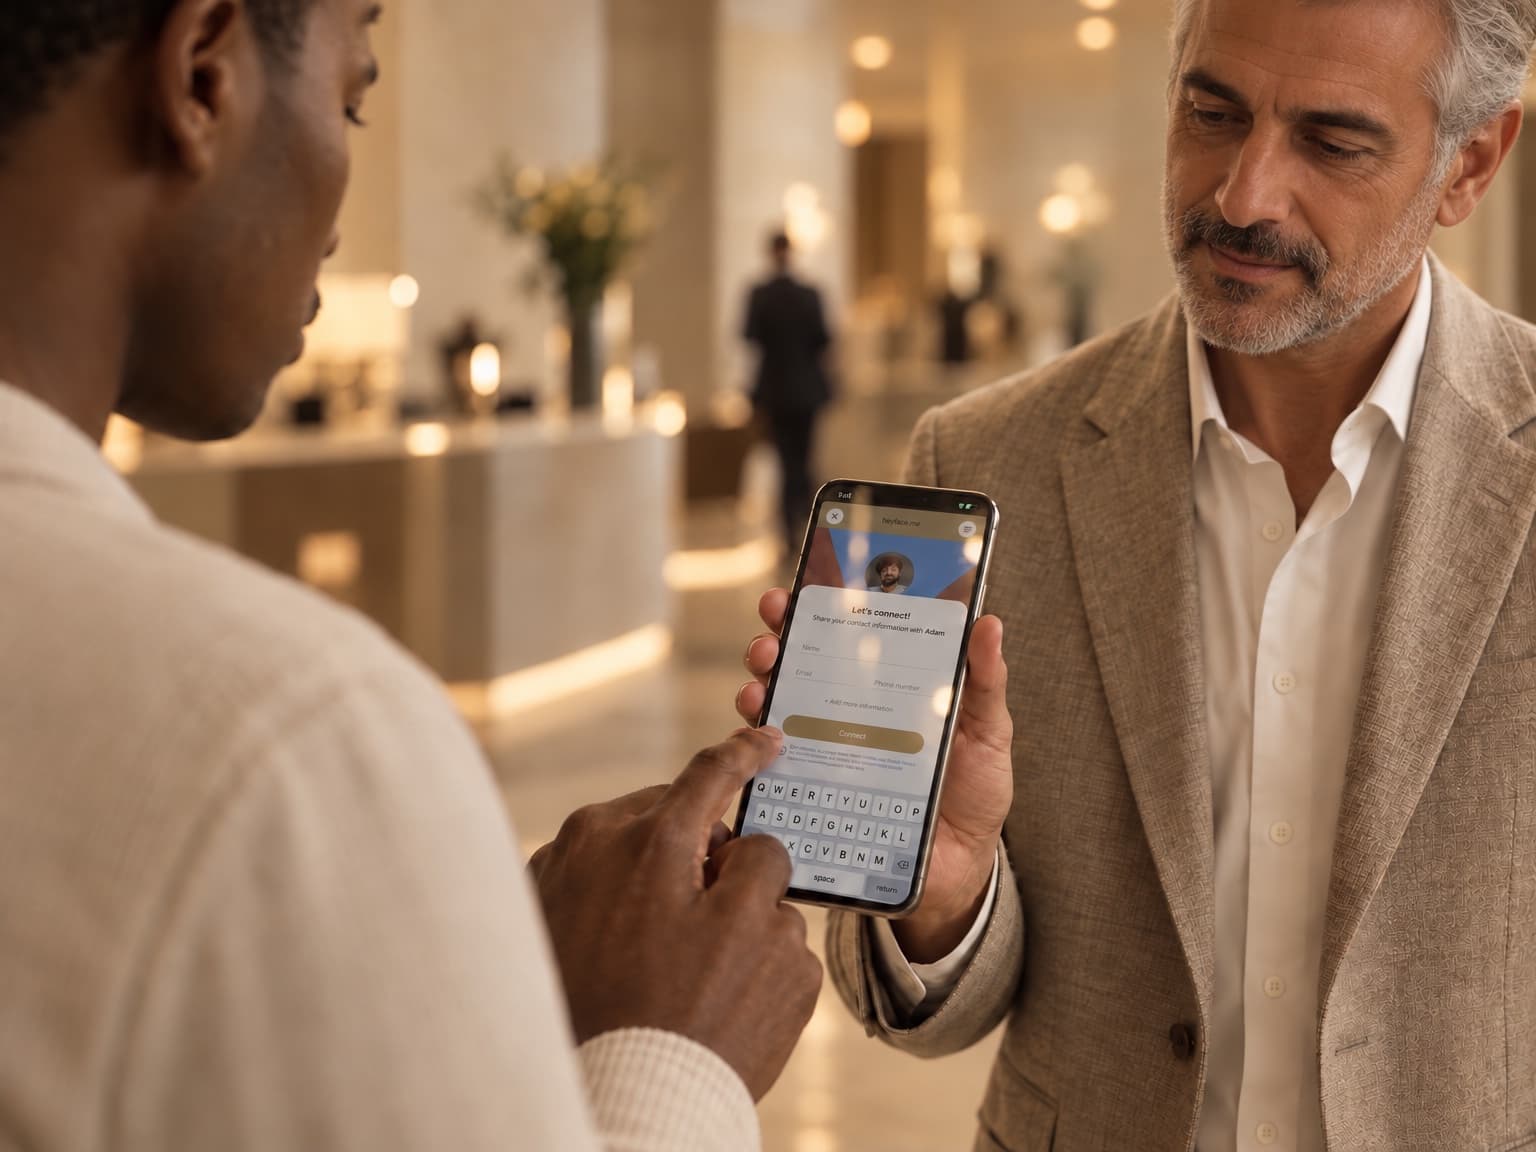
Para seus clientes
Micro-sites com a marca que facilitam trocar contatos e manter conexão com seu negócio.
Uma timeline de procurement de verdade
Da revisão de segurança ao live em toda a empresa.
Week 1-4
Revisão de segurança: Trust Center, questionário de segurança sob NDA, DPA + SCCs da UE revisados pelo jurídico, lista de subprocessadores registrada. Resumo de pen-test sob solicitação. A maioria das revisões fecha em até 4 semanas.
Week 5-8
Contrato fechado. O CSM começa o rollout - configuração de SSO (em breve), domínio próprio com SSL provisionado, template de marca + arquitetura de múltiplos templates aprovados pelo Marketing. Divisão piloto onboarded.
Week 9-16
Implantação em toda a empresa. Cinco mil assentos ao vivo em ondas por divisão. Apps shadow-IT desativados no IdP. Business review trimestral agendada. Atribuição de pipeline-de-eventos no HubSpot.
Os artefatos que o InfoSec pede
Já publicados.
Trust Center em /security. DPA em /security/dpa com SCCs da UE. Lista de subprocessadores em /security/subprocessors. Política de privacidade, práticas de segurança, procedimentos de exclusão de dados publicados. Questionário de segurança compartilhado sob NDA mediante solicitação. Abrir o Trust Center.
- Provisionamento de domínio próprio incluído nos planos Enterprise.
- Múltiplos templates de marca por divisão - Vendas vs. Field vs. Executivos.
- Log de auditoria (em breve) exportável em CSV - o InfoSec recebe artefato real, não screenshot.
Pronto para procurement
Agende uma revisão de segurança.
Preço customizado para 100+ assentos. Compromissos plurianuais e serviços de rollout disponíveis. Faça o piloto em paralelo com o papel enquanto os contratos fecham.
FAQ CIO e procurement
FAQ
Qual é a história do SSO e SCIM? (em breve)
Google SSO e Microsoft SSO (em breve) estão ao vivo em produção hoje. Okta, Azure AD e SAML 2.0 estão no roadmap publicado. SCIM 2.0 entra junto com o SAML - onboard automático no dia em que alguém entra no IdP, revogação automática no dia que sai. Até o SCIM, provisionamento por CSV cobre o gap.
O HeyDrop é certificado SOC 2?
SOC 2 Type II está no nosso roadmap de segurança publicado. Hoje operamos com controles SOC 2 (criptografia em trânsito e em repouso, acesso com escopo, log de auditoria, gestão de fornecedores, resposta a incidentes). Compartilhamos questionário de segurança e mapa de controles alinhado ao ISO 27001 sob NDA. Veja o Trust Center para o que está ao vivo hoje vs. roadmap.
Onde os dados ficam hospedados e qual é a história de residência?
Infraestrutura hospedada na UE (primária), com compromissos de residência documentados no DPA. Não transferimos dados pessoais para fora da UE/EEE sem salvaguardas contratuais. Lista de subprocessadores publicada em /security/subprocessors e atualizada sob change control.
Podemos usar nosso próprio domínio - cards.acme.com?
Sim. Domínio próprio (ex.: cards.acme.com) está incluído nos planos Enterprise. SSL provisionado, tráfego roteado, marca preservada de ponta a ponta. A experiência do destinatário é sua, não heydrop.app.
Qual é a história do log de auditoria para revisões de compliance? (em breve)
Toda ação de admin - usuário adicionado, template de marca alterado, usuário desativado, sync conectado, papel concedido - tem timestamp e é exportável. Auditores recebem CSV, não screenshot. Retenção configurável por contrato.
Temos um Customer Success Manager dedicado? (em breve)
Sim. Planos Enterprise incluem CSM nomeado com business reviews trimestrais, onboarding white-glove (plano de rollout, setup do template de marca, sessões de treino para admins e usuários finais) e canal direto de escalação para suporte.
Como é o DPA e o processo de contratação?
DPA padrão disponível em /security/dpa com SCCs da UE incluídos. MSA disponível para negociação; acomodamos revisão jurídica enterprise. Ciclo típico de assinatura: 2-4 semanas dependendo do seu time de contratos. O piloto pode começar em paralelo ao papel.
Qual é o preço para um rollout enterprise?
Customizado - baseado em quantidade de assentos, profundidade contratual e escopo de serviços de rollout. Como referência: 500 assentos fica bem abaixo de plataformas enterprise comparáveis; 5.000+ aproveita preço por volume. Compromissos plurianuais destravam descontos adicionais. Fale com vendas.